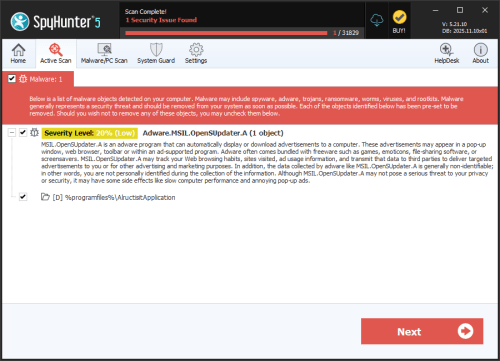
Adware.OpenSUpdater.LDA
Карта показателей угрозы
Карта оценки угроз EnigmaSoft
EnigmaSoft Threat Scorecards — это отчеты об оценке различных вредоносных программ, которые были собраны и проанализированы нашей исследовательской группой. EnigmaSoft Threat Scorecards оценивает и ранжирует угрозы, используя несколько показателей, включая реальные и потенциальные факторы риска, тенденции, частоту, распространенность и постоянство. EnigmaSoft Threat Scorecards регулярно обновляются на основе данных и показателей наших исследований и полезны для широкого круга пользователей компьютеров, от конечных пользователей, ищущих решения для удаления вредоносных программ из своих систем, до экспертов по безопасности, анализирующих угрозы.
EnigmaSoft Threat Scorecards отображает разнообразную полезную информацию, в том числе:
Рейтинг популярности: Показатель, занимаемый конкретной угрозой в базе данных угроз EnigmaSoft.
Уровень серьезности: определенный уровень серьезности объекта, представленный в числовом виде на основе нашего процесса моделирования рисков и исследований, как описано в наших критериях оценки угроз .
Зараженные компьютеры: количество подтвержденных и предполагаемых случаев конкретной угрозы, обнаруженной на зараженных компьютерах, по данным SpyHunter.
См. также Критерии оценки угроз .
| Рейтинг популярности: | 21,842 |
| Уровень угрозы: | 20 % (Обычный) |
| Зараженные компьютеры: | 136 |
| Первый раз: | March 26, 2022 |
| Последний визит: | September 17, 2026 |
| ОС(а) Затронутые: | Windows |
Adware.OpenSUpdater.LDA — это рекламная программа, предназначенная для компьютеров под управлением Windows. Хотя она оценивается как относительно малоопасная, она всё же может нарушить работу в интернете, потреблять системные ресурсы и показывать вам нежелательный контент третьих лиц. Понимание принципа её работы поможет вам избежать её обнаружения и быстро удалить, если она всё же окажется на вашей системе.
Оглавление
Что делает Adware.OpenSUpdater.LDA
Как и большинство рекламных программ, Adware.OpenSUpdater.LDA предназначена для автоматической генерации и отображения рекламы на зараженном компьютере. Эта реклама может принимать различные формы, включая всплывающие окна, баннеры в браузере, внедренную рекламу на легитимных веб-страницах или рекламу, встроенную в рекламное приложение. Программа также может работать незаметно в фоновом режиме, запускаясь при загрузке системы и периодически обращаясь к удаленным серверам для получения нового рекламного контента.
Помимо показа рекламы, рекламное ПО этого типа обычно отслеживает привычки пользователя в интернете, например, какие веб-сайты посещаются, на какие рекламные объявления кликают и другие данные об использовании. Эта информация может передаваться третьим лицам, которые используют ее для создания рекламных профилей и показа более «целевой» рекламы. Хотя такое поведение не столь явно опасно, как в случае с другими семействами вредоносных программ, оно представляет собой вторжение в частную жизнь, на которое многие пользователи не стали бы добровольно соглашаться, если бы оно было четко раскрыто.
Как это обычно попадает на компьютеры
Рекламные программы, такие как Adware.OpenSUpdater.LDA, обычно распространяются через пакеты программного обеспечения. Часто они поставляются вместе с бесплатными загрузками, такими как игры, заставки, наборы смайликов, инструменты для обмена файлами или другие бесплатные утилиты. Во время установки рекламный компонент может быть включен в качестве предварительно выбранного «дополнительного» предложения, которое устанавливается автоматически, если пользователь активно не откажется от него. Поскольку многие люди спешат пройти через мастера установки, не читая внимательно каждый экран, рекламное ПО часто устанавливается без явного ведома или согласия.
Файл, обнаруженный в результате обнаружения, использует общее, не связанное с данным продуктом название и фирменную символику компании, а его цифровая подпись выдана центром сертификации, которому Windows не доверяет. Такое несоответствие или ненадежность подписи — распространенная тактика, используемая для того, чтобы рекламное ПО выглядело более легитимным на первый взгляд.
Риски для пользователя
Хотя Adware.OpenSUpdater.LDA не классифицируется как особо опасное ПО, оно несет в себе реальные риски:
- Постоянные всплывающие окна и навязанная реклама могут замедлять просмотр веб-страниц и ухудшать общее впечатление от использования сайта.
- Собранные данные о просмотре веб-страниц могут быть переданы рекламным или другим третьим сторонам без явного согласия.
- Некоторые рекламные объявления, показываемые вредоносным ПО, могут вести на низкокачественные, вводящие в заблуждение или небезопасные веб-сайты.
- Рекламное ПО может потреблять системные ресурсы и пропускную способность сети, влияя на производительность.
Признаки инфекции
Пользователи, столкнувшиеся с этим типом рекламного ПО, могут заметить увеличение количества неожиданных всплывающих рекламных окон, появление новых панелей инструментов или расширений для браузера, которые они не устанавливали, изменения домашней страницы браузера или настроек поиска, замедление работы системы или браузера, а также запуск незнакомых процессов в фоновом режиме или автоматически запускающихся при загрузке Windows.
Как обеспечить свою безопасность
Чтобы снизить риск заражения рекламным ПО, всегда загружайте программное обеспечение непосредственно из официальных или надежных источников и избегайте сторонних сайтов, которые предлагают дополнительные программы. Во время установки выбирайте «пользовательские» или «расширенные» параметры установки, если они доступны, чтобы вы могли просмотреть и отменить выбор любого дополнительного предлагаемого программного обеспечения. Поддерживайте свою операционную систему и установленные приложения в актуальном состоянии и периодически проверяйте список установленных программ и расширений браузера на наличие чего-либо незнакомого. Использование надежного, актуального программного обеспечения для регулярного сканирования системы также может помочь обнаружить и удалить рекламное ПО до того, как оно вызовет дальнейшие проблемы.
Аналитический отчет
Главная Информация
| Фамилия: | Adware.OpenSUpdater.LDA |
|---|---|
| Статус подписи: | Root Not Trusted |
Известные образцы
Известные образцы
В этом разделе перечислены другие образцы файлов, предположительно связанные с этой семьей.|
MD5:
16143544d75ca751f33330ad8669fd96
ША1:
3acc9eb2da1175fea57dd83e5ad4b6f52316b834
SHA256:
AAF3C2D0A2D34C9063F325CDD942A60363F50E2937B3C9D67F9850324AC21572
Размер файла:
1.94 MB, 1938528 байт
|
Атрибуты исполняемого файла Windows Portable
- File doesn't have "Rich" header
- File doesn't have exports table
- File doesn't have relocations information
- File has TLS information
- File is 32-bit executable
- File is console application (IMAGE_SUBSYSTEM_WINDOWS_CUI)
- File is either console or GUI application
- File is Native application (NOT .NET application)
- File is not packed
- IMAGE_FILE_DLL is not set inside PE header (Executable)
Показать больше
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
Значки файлов
Значки файлов
В этом разделе отображаются значки, найденные в образцах вредоносных программ. Вредоносные программы часто копируют значки, обычно ассоциируемые с легитимным программным обеспечением, чтобы ввести пользователей в заблуждение и заставить их поверить в безопасность вредоносной программы.


Информация о версии Windows PE
Информация о версии Windows PE
В этом разделе отображаются значения и атрибуты, установленные в структуре данных информации о версии файла Windows для образцов этого семейства. Чтобы ввести пользователей в заблуждение, злоумышленники часто добавляют поддельную информацию о версии, имитирующую легитимное программное обеспечение.| имя | Ценность |
|---|---|
| Company Name | SlateBlueWord Ltd |
| File Description | SlateBlueWord |
| File Version | 2.0.7.8 |
| Internal Name | slateblueword |
| Legal Copyright | SlateBlueWord Ltd 2020 |
| Original Filename | slateblueword.exe |
| Product Name | SlateBlueWord |
| Product Version | 2.0.7.8 |
Цифровые подписи
Цифровые подписи
В этом разделе перечислены цифровые подписи, прикрепленные к образцам из этого семейства. При анализе и проверке цифровых подписей важно убедиться, что корневой орган, ответственный за подпись, является известным и заслуживающим доверия субъектом, а также что статус подписи является действительным. Вредоносное ПО часто подписывается ненадежными «самоподписанными» цифровыми подписями (которые могут быть легко созданы автором вредоносного ПО без проверки). Вредоносное ПО также может быть подписано легитимными подписями, имеющими недействительный статус, а также подписями от сомнительных корневых органов с поддельными или вводящими в заблуждение именами «подписывающих лиц».| Подписавший | Корень | Статус |
|---|---|---|
| FalxEllon | FalxEllon | Root Not Trusted |
Характеристики файла
- x86
Информация о блоке
Информация о блоке
В процессе анализа EnigmaSoft разбивает образцы файлов на логические блоки для классификации и сравнения с другими образцами. Блоки могут использоваться для генерации правил обнаружения вредоносного ПО и для группировки образцов файлов в семейства на основе общего исходного кода, функциональности и других отличительных атрибутов и характеристик. В этом разделе приводится сводная информация о данных этих блоков, а также их классификация, выполненная EnigmaSoft. При наличии также отображается визуальное представление данных блоков.| Всего блоков: | 6,046 |
|---|---|
| Потенциально вредоносные блоки: | 970 |
| Блоки, внесенные в белый список: | 4,358 |
| Неизвестные блоки: | 718 |
Визуальная карта
? - Неизвестный блок
x - Потенциально вредоносная блокировка