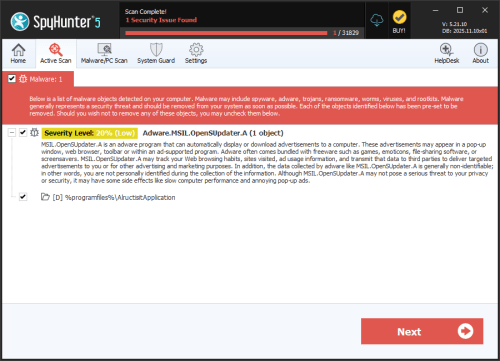
Adware.OpenSUpdater.LDA 是一款针对 Windows 电脑的广告软件。虽然它的危险性被评为相对较低,但它仍然会干扰您的浏览体验、占用系统资源,并使您接触到不必要的第三方内容。了解它的工作原理可以帮助您避免感染,并在它进入您的系统后快速将其移除。
与大多数广告软件一样,Adware.OpenSUpdater.LDA 旨在自动在受感染的计算机上生成和显示广告。这些广告可以采用多种形式,包括弹出窗口、浏览器横幅广告、嵌入合法网页的广告,或嵌入捆绑的、带有广告支持的应用程序中的广告。该程序也可能在后台静默运行,在系统启动时启动,并定期连接到远程服务器以获取新的广告内容。
除了展示广告外,这类广告软件通常还会监控用户的浏览习惯,例如访问的网站、点击的广告以及其他使用数据。这些信息可能会被传输给第三方,用于构建广告用户画像并投放更具针对性的广告。虽然这种行为不像其他恶意软件那样具有明显的破坏性,但它侵犯了用户的隐私,如果事先明确告知,许多用户都不会同意这种行为。
诸如 Adware.OpenSUpdater.LDA 之类的广告软件通常通过软件捆绑传播。它们经常与免费下载的软件(例如游戏、屏幕保护程序、表情包、文件共享工具或其他免费软件)捆绑在一起。在安装过程中,广告软件组件可能作为预先选择的“可选”项目包含在内,除非用户主动选择退出,否则会自动安装。由于许多人在安装向导过程中匆忙操作,没有仔细阅读每个屏幕,因此广告软件经常在用户不知情或未经同意的情况下被安装。
经检测,与此检测相关的文件使用了通用且无关的产品名称和公司品牌,并且其数字签名是由不受 Windows 信任的证书颁发机构颁发的。这种不匹配或不可信的签名是常见的伎俩,旨在使广告软件乍一看更合法。
虽然 Adware.OpenSUpdater.LDA 并未被归类为高度危险软件,但它确实存在实际风险:
频繁弹出的窗口和植入式广告会减慢浏览速度,降低整体用户体验。
收集到的浏览数据可能会在未经明确同意的情况下与广告商或其他第三方共享。
有些广告软件显示的广告可能会引导用户访问低质量、误导性或不安全的网站。
广告软件会消耗系统资源和带宽,影响系统性能。
用户遇到此类广告软件时可能会注意到意外弹出广告增多、出现他们未安装的新工具栏或浏览器扩展程序、浏览器主页或搜索设置发生更改、系统或浏览器性能变慢,以及在后台运行或随 Windows 自动启动的陌生进程。
为了降低感染广告软件的风险,请务必直接从官方或信誉良好的来源下载软件,避免使用捆绑额外程序的第三方下载网站。安装过程中,尽可能选择“自定义”或“高级”安装选项,以便查看并取消选择任何附加软件。保持操作系统和已安装应用程序的更新,并定期检查已安装程序和浏览器扩展程序的列表,查看是否有任何不熟悉的程序或程序。使用信誉良好且最新的安全软件定期扫描系统,也有助于在广告软件造成进一步问题之前将其检测并清除。
姓:
Adware.OpenSUpdater.LDA
签名状态:
Root Not Trusted
i
已知样本
本节列出了其他据信与该家族有关的文件样本。
MD5:
16143544d75ca751f33330ad8669fd96
SHA1:
3acc9eb2da1175fea57dd83e5ad4b6f52316b834
SHA256:
AAF3C2D0A2D34C9063F325CDD942A60363F50E2937B3C9D67F9850324AC21572
文件大小:
1.94 MB,1938528字节
i
Windows 可移植可执行文件属性
本节列出了在恶意软件家族样本中发现的文件属性。这些属性提取自文件的 Windows PE(可移植可执行文件)规范和各种系统标志。可移植可执行文件属性使恶意软件研究人员能够深入了解文件的功能、可执行文件的详细信息、平台和运行时环境。
File doesn't have "Rich" header
File doesn't have exports table
File doesn't have relocations information
File has TLS information
File is 32-bit executable
File is console application (IMAGE_SUBSYSTEM_WINDOWS_CUI)
File is either console or GUI application
File is Native application (NOT .NET application)
File is not packed
IMAGE_FILE_DLL is not set inside PE header (Executable)
显示更多
IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
i
文件图标
本部分展示了在恶意软件家族样本中找到的图标资源。恶意软件通常会复制与合法软件相关的图标,以误导用户,使其误以为该恶意软件是安全的。
i
Windows PE 版本信息
本节显示此系列样本的 Windows 文件版本信息数据结构中已设置的值和属性。为了误导用户,恶意软件攻击者通常会添加伪造的版本信息,模仿合法软件。
姓名
价值
Company Name
SlateBlueWord Ltd
File Description
SlateBlueWord
File Version
2.0.7.8
Internal Name
slateblueword
Legal Copyright
SlateBlueWord Ltd 2020
Original Filename
slateblueword.exe
Product Name
SlateBlueWord
Product Version
2.0.7.8
i
数字签名
本节列出了该系列样本所附带的数字签名。在分析和验证数字签名时,务必确认签名的根授权机构是知名且可信的实体,并且签名状态良好。恶意软件通常使用不可信的“自签名”数字签名(恶意软件作者可以轻松创建此类签名,无需任何验证)。恶意软件也可能使用状态无效的合法签名,或者使用来自可疑根授权机构且签名者名称虚假或具有误导性的签名。
签名者
根
地位
FalxEllon
FalxEllon
Root Not Trusted
i
区块信息
在分析过程中,EnigmaSoft 会将文件样本分解成逻辑块,以便进行分类并与其他样本进行比较。这些逻辑块可用于生成恶意软件检测规则,并根据共享的源代码、功能以及其他显著属性和特征将文件样本分组到不同的家族中。本节概述了这些逻辑块数据及其 EnigmaSoft 分类结果。如果可用,还会显示逻辑块数据的可视化表示。
总区块数:
6,046
潜在恶意块:
970
白名单区块:
4,358
未知区块:
718
?
?
?
?
?
0
0
x
?
?
?
0
?
?
?
0
?
?
?
x
0
?
?
0
x
0
?
0
?
?
?
0
?
?
?
?
x
?
?
0
0
?
0
?
?
0
0
?
0
0
?
?
?
?
x
?
0
?
?
0
?
?
?
?
?
x
?
?
?
x
?
x
?
?
x
0
?
?
?
?
?
?
?
0
x
?
?
0
0
0
0
0
0
x
0
0
0
x
0
0
0
x
x
x
x
x
x
0
x
x
x
x
x
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
x
x
x
0
0
0
0
0
0
0
0
0
0
0
0
x
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
x
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
x
?
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
x
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
?
?
?
?
x
x
0
x
0
0
0
?
0
0
0
x
0
x
0
0
0
0
0
x
0
0
0
x
0
0
x
0
x
0
0
0
0
x
x
x
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
x
0
0
0
0
0
0
0
0
0
0
x
0
0
0
0
0
0
x
?
0
?
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
x
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
?
0
0
0
x
0
x
0
x
0
?
?
?
x
x
x
0
0
x
0
0
x
0
0
x
0
0
0
?
?
0
x
0
x
x
0
0
x
x
x
x
x
x
x
x
x
0
x
?
?
x
?
x
x
?
x
?
x
0
0
0
0
x
x
?
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
?
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
x
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
?
?
?
?
?
?
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
x
x
0
0
0
0
0
0
0
0
0
0
0
x
x
0
0
0
0
x
0
0
0
0
0
0
0
0
0
0
0
0
0
x
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
1
0
0
1
1
0
1
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
2
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
1
0
1
1
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
1
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
1
1
1
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
1
0
0
0
0
1
1
0
0
1
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
1
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
1
1
0
0
0
0
0
0
0
0
0
0
0
1
1
0
0
1
0
0
0
0
0
0
0
0
0
1
0
0
0
1
0
1
1
0
0
0
1
0
1
1
0
0
0
1
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
1
1
1
1
1
1
1
1
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
0
...
数据已截断
0 - 可能的保险箱 ? - 未知区块 x - 潜在恶意拦截