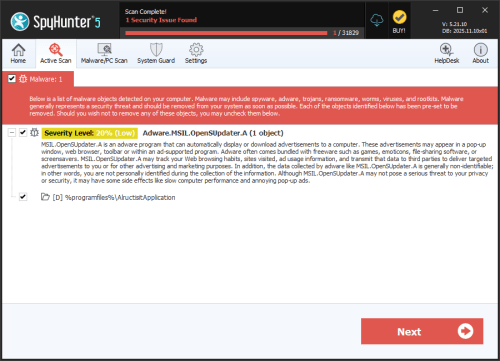
برنامج إعلاني.OpenSUpdater.LDA
التهديدات بطاقة الأداء
EnigmaSoft بطاقة أداء التهديد
EnigmaSoft Threat Scorecards عبارة عن تقارير تقييم لتهديدات البرامج الضارة المختلفة والتي تم جمعها وتحليلها من قبل فريق البحث لدينا. تقوم بطاقات أداء التهديد EnigmaSoft بتقييم وتصنيف التهديدات باستخدام العديد من المقاييس بما في ذلك عوامل الخطر الواقعية والمحتملة ، والاتجاهات ، والتكرار ، والانتشار ، والمثابرة. يتم تحديث بطاقات EnigmaSoft Threat Scorecards بانتظام بناءً على بيانات ومقاييس البحث لدينا وهي مفيدة لمجموعة واسعة من مستخدمي الكمبيوتر ، من المستخدمين النهائيين الذين يبحثون عن حلول لإزالة البرامج الضارة من أنظمتهم إلى خبراء الأمن الذين يقومون بتحليل التهديدات.
تعرض بطاقات أداء التهديد EnigmaSoft مجموعة متنوعة من المعلومات المفيدة ، بما في ذلك:
تصنيف الشعبية: تصنيف تهديد معين في قاعدة بيانات التهديدات الخاصة بشركة EnigmaSoft.
مستوى الخطورة: مستوى الخطورة المحدد لشيء ما ، ممثلاً عدديًا ، بناءً على عملية نمذجة المخاطر والبحث لدينا ، كما هو موضح في معايير تقييم التهديدات الخاصة بنا.
أجهزة الكمبيوتر المصابة: عدد الحالات المؤكدة والمشتبه فيها لتهديد معين تم اكتشافه على أجهزة الكمبيوتر المصابة كما تم الإبلاغ عنها بواسطة SpyHunter.
راجع أيضًا معايير تقييم التهديد .
| ترتيب الشعبية: | 21,842 |
| مستوى التهديد: | 20 % (طبيعي) |
| أجهزة الكمبيوتر المصابة: | 136 |
| الروية الأولى: | March 26, 2022 |
| اخر ظهور: | September 17, 2026 |
| نظام (أنظمة) متأثر: | Windows |
برنامج Adware.OpenSUpdater.LDA هو برنامج إعلاني يستهدف أجهزة الكمبيوتر التي تعمل بنظام ويندوز. على الرغم من تصنيفه كتهديد منخفض الخطورة نسبيًا، إلا أنه قد يُؤثر سلبًا على تجربة التصفح، ويستهلك موارد النظام، ويعرضك لمحتوى غير مرغوب فيه من جهات خارجية. إن فهم آلية عمله يُساعدك على تجنبه وإزالته بسرعة في حال وصوله إلى جهازك.
جدول المحتويات
ما يفعله برنامج Adware.OpenSUpdater.LDA
كغيره من برامج الإعلانات المتسللة، صُمم برنامج Adware.OpenSUpdater.LDA لإنشاء وعرض الإعلانات تلقائيًا على جهاز الكمبيوتر المصاب. تتخذ هذه الإعلانات أشكالًا متعددة، منها النوافذ المنبثقة، واللافتات داخل المتصفح، والإعلانات المُضافة إلى صفحات الويب الشرعية، أو الإعلانات المُضمنة في تطبيق مُرفق مدعوم بالإعلانات. قد يعمل البرنامج أيضًا في الخلفية دون علم المستخدم، حيث يبدأ تشغيله عند بدء تشغيل النظام، ويتصل دوريًا بخوادم بعيدة لجلب محتوى إعلاني جديد.
إضافةً إلى عرض الإعلانات، يراقب هذا النوع من البرامج الإعلانية عادةً عادات تصفح المستخدم، مثل المواقع الإلكترونية التي يزورها، والإعلانات التي ينقر عليها، وبيانات الاستخدام الأخرى. ويمكن نقل هذه المعلومات إلى جهات خارجية، تستخدمها لبناء ملفات تعريف إعلانية وتقديم إعلانات أكثر استهدافًا. ورغم أن هذا السلوك ليس ضارًا بشكلٍ واضح كأنواع البرامج الضارة الأخرى، إلا أنه يُمثل انتهاكًا للخصوصية لن يوافق عليه العديد من المستخدمين طواعيةً إذا تم الكشف عنه بوضوح.
كيف يصل عادةً إلى أجهزة الكمبيوتر
تنتشر برامج الإعلانات المتسللة، مثل Adware.OpenSUpdater.LDA، عادةً عبر حزم البرامج. وغالبًا ما تُرفق هذه البرامج مع تنزيلات مجانية كالألعاب، وشاشات التوقف، وحزم الرموز التعبيرية، وأدوات مشاركة الملفات، أو غيرها من البرامج المجانية. أثناء التثبيت، قد يُدرج مكون الإعلانات المتسللة كخيار "اختياري" مُحدد مسبقًا، ويتم تثبيته تلقائيًا ما لم يرفض المستخدم تثبيته. ولأن الكثيرين يُسرعون في إتمام عمليات التثبيت دون قراءة كل شاشة بعناية، غالبًا ما يتم تثبيت هذه البرامج دون علم المستخدم أو موافقته الصريحة.
تم رصد الملف المرتبط بهذا الكشف باستخدام اسم منتج وعلامة تجارية عامة وغير ذات صلة، كما أن توقيعه الرقمي صادر عن جهة إصدار شهادات غير موثوقة لدى نظام ويندوز. يُعد هذا النوع من التوقيع غير المتطابق أو غير الموثوق به أسلوبًا شائعًا يُستخدم لإضفاء مظهر شرعي على البرامج الإعلانية الخبيثة للوهلة الأولى.
المخاطر التي يتعرض لها المستخدم
على الرغم من أن برنامج Adware.OpenSUpdater.LDA لا يُصنف على أنه شديد الخطورة، إلا أنه ينطوي على مخاطر حقيقية:
- يمكن أن تؤدي النوافذ المنبثقة المستمرة والإعلانات المضمنة إلى إبطاء التصفح وتدهور تجربة المستخدم بشكل عام.
- قد تتم مشاركة بيانات التصفح التي تم جمعها مع جهات إعلانية أو جهات خارجية أخرى دون موافقة صريحة.
- قد تؤدي بعض الإعلانات التي يعرضها برنامج الإعلانات المتسللة إلى مواقع ويب منخفضة الجودة أو مضللة أو غير آمنة.
- يمكن للبرامج الإعلانية أن تستهلك موارد النظام وعرض النطاق الترددي، مما يؤثر على الأداء.
علامات العدوى
قد يلاحظ المستخدمون الذين يتعاملون مع هذا النوع من البرامج الإعلانية زيادة في الإعلانات المنبثقة غير المتوقعة، أو أشرطة أدوات جديدة أو ملحقات متصفح لم يقوموا بتثبيتها، أو تغييرات في الصفحة الرئيسية للمتصفح أو إعدادات البحث، أو بطء أداء النظام أو المتصفح، أو عمليات غير مألوفة تعمل في الخلفية أو تبدأ تلقائيًا مع نظام التشغيل Windows.
كيفية الحفاظ على الحماية
لتقليل خطر الإصابة ببرامج الإعلانات المتسللة، احرص دائمًا على تنزيل البرامج مباشرةً من مصادر رسمية أو موثوقة، وتجنب مواقع التنزيل التابعة لجهات خارجية والتي تُضمّن برامج إضافية. أثناء التثبيت، اختر خيارات التثبيت "المخصصة" أو "المتقدمة" كلما أمكن ذلك، لتتمكن من مراجعة أي برامج إضافية مُقترحة وإلغاء تحديدها. حافظ على تحديث نظام التشغيل والتطبيقات المُثبّتة، وراجع قائمة البرامج المُثبّتة وإضافات المتصفح بشكل دوري بحثًا عن أي شيء غير مألوف. كما يُمكنك استخدام برنامج أمان موثوق ومُحدّث لفحص نظامك بانتظام، مما يُساعد على اكتشاف برامج الإعلانات المتسللة وإزالتها قبل أن تُسبب المزيد من المشاكل.
تقرير التحليل
معلومات عامة
| اسم العائلة: | Adware.OpenSUpdater.LDA |
|---|---|
| حالة التوقيع: | Root Not Trusted |
عينات معروفة
عينات معروفة
يسرد هذا القسم عينات ملفات أخرى يُعتقد أنها مرتبطة بهذه العائلة.|
MD5:
16143544d75ca751f33330ad8669fd96
SHA1:
3acc9eb2da1175fea57dd83e5ad4b6f52316b834
SHA256:
AAF3C2D0A2D34C9063F325CDD942A60363F50E2937B3C9D67F9850324AC21572
حجم الملف:
1.94 MB,1938528 بايت
|
سمات الملفات التنفيذية المحمولة لنظام التشغيل Windows
- File doesn't have "Rich" header
- File doesn't have exports table
- File doesn't have relocations information
- File has TLS information
- File is 32-bit executable
- File is console application (IMAGE_SUBSYSTEM_WINDOWS_CUI)
- File is either console or GUI application
- File is Native application (NOT .NET application)
- File is not packed
- IMAGE_FILE_DLL is not set inside PE header (Executable)
عرض المزيد
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
أيقونات الملفات
أيقونات الملفات
يعرض هذا القسم موارد الأيقونات الموجودة ضمن عينات البرامج الضارة. غالبًا ما تُقلّد البرامج الضارة الأيقونات المرتبطة عادةً بالبرامج الشرعية لتضليل المستخدمين وإيهامهم بأن هذه البرامج الضارة آمنة.


معلومات إصدار Windows PE
معلومات إصدار Windows PE
يعرض هذا القسم القيم والخصائص التي تم ضبطها في بنية بيانات معلومات إصدار ملفات ويندوز لعينات ضمن هذه المجموعة. ولخداع المستخدمين، غالبًا ما يضيف مبتكرو البرامج الضارة معلومات إصدار مزيفة تحاكي البرامج الشرعية.| اسم | قيمة |
|---|---|
| Company Name | SlateBlueWord Ltd |
| File Description | SlateBlueWord |
| File Version | 2.0.7.8 |
| Internal Name | slateblueword |
| Legal Copyright | SlateBlueWord Ltd 2020 |
| Original Filename | slateblueword.exe |
| Product Name | SlateBlueWord |
| Product Version | 2.0.7.8 |
التوقيعات الرقمية
التوقيعات الرقمية
يسرد هذا القسم التوقيعات الرقمية المرفقة بعينات ضمن هذه المجموعة. عند تحليل التوقيعات الرقمية والتحقق منها، من المهم التأكد من أن الجهة المصدرة للتوقيع كيان معروف وموثوق، وأن حالة التوقيع سليمة. غالبًا ما تُوقّع البرامج الضارة بتوقيعات رقمية "ذاتية التوقيع" غير موثوقة (والتي يُمكن لمطور البرامج الضارة إنشاؤها بسهولة دون أي تحقق). قد تُوقّع البرامج الضارة أيضًا بتوقيعات شرعية ذات حالة غير صالحة، وبتوقيعات من جهات مصدرية مشكوك فيها بأسماء "موقّعين" مزيفة أو مضللة.| الموقع | جذر | حالة |
|---|---|---|
| FalxEllon | FalxEllon | Root Not Trusted |
سمات الملف
- x86
معلومات عن الكتلة
معلومات عن الكتلة
أثناء التحليل، يقوم برنامج EnigmaSoft بتقسيم عينات الملفات إلى كتل منطقية لتصنيفها ومقارنتها بعينات أخرى. يمكن استخدام هذه الكتل لإنشاء قواعد للكشف عن البرامج الضارة، ولتجميع عينات الملفات في مجموعات بناءً على شفرة المصدر المشتركة، والوظائف، وغيرها من السمات والخصائص المميزة. يعرض هذا القسم ملخصًا لبيانات هذه الكتل، بالإضافة إلى تصنيفها بواسطة EnigmaSoft. كما يتم عرض تمثيل مرئي لبيانات الكتل، إن وُجد.| إجمالي الكتل: | 6,046 |
|---|---|
| الكتل التي يحتمل أن تكون ضارة: | 970 |
| الكتل المسموح بها: | 4,358 |
| كتل غير معروفة: | 718 |
خريطة مرئية
? - كتلة غير معروفة
x - حظر يحتمل أن يكون خبيثًا