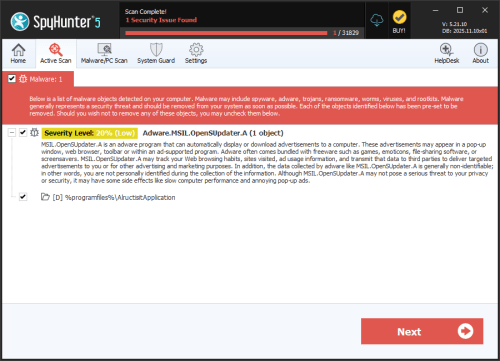
Adware.OpenSUpdater.LDA
Cartoncino segnapunti di minaccia
Scheda di valutazione delle minacce di EnigmaSoft
Le EnigmaSoft Threat Scorecard sono rapporti di valutazione per diverse minacce malware che sono state raccolte e analizzate dal nostro team di ricerca. Le EnigmaSoft Threat Scorecard valutano e classificano le minacce utilizzando diverse metriche tra cui fattori di rischio reali e potenziali, tendenze, frequenza, prevalenza e persistenza. Le EnigmaSoft Threat Scorecard vengono aggiornate regolarmente in base ai dati e alle metriche della nostra ricerca e sono utili per un'ampia gamma di utenti di computer, dagli utenti finali che cercano soluzioni per rimuovere il malware dai loro sistemi agli esperti di sicurezza che analizzano le minacce.
Le schede di valutazione delle minacce di EnigmaSoft mostrano una serie di informazioni utili, tra cui:
Classifica di popolarità: la posizione di una particolare minaccia nel database delle minacce di EnigmaSoft.
Livello di gravità: il livello di gravità determinato di un oggetto, rappresentato numericamente, in base al nostro processo di modellazione del rischio e alla nostra ricerca, come spiegato nei nostri criteri di valutazione delle minacce .
Computer infetti: il numero di casi confermati e sospetti di una particolare minaccia rilevati su computer infetti come riportato da SpyHunter.
Vedere anche Criteri di valutazione delle minacce .
| Classifica di popolarità: | 21,842 |
| Livello di minaccia: | 20 % (Normale) |
| Computer infetti: | 136 |
| Visto per la prima volta: | March 26, 2022 |
| Ultima visualizzazione: | September 17, 2026 |
| Sistemi operativi interessati: | Windows |
Adware.OpenSUpdater.LDA è un programma adware che prende di mira i computer Windows. Sebbene sia classificato come una minaccia relativamente bassa, può comunque compromettere l'esperienza di navigazione, consumare risorse di sistema ed esporvi a contenuti indesiderati di terze parti. Capire come funziona può aiutarvi a evitarlo e a rimuoverlo rapidamente qualora si insinui nel vostro sistema.
Sommario
Cosa fa Adware.OpenSUpdater.LDA
Come la maggior parte degli adware, Adware.OpenSUpdater.LDA è progettato per generare e visualizzare automaticamente annunci pubblicitari su un computer infetto. Questi annunci possono assumere diverse forme, tra cui finestre pop-up, banner nel browser, annunci iniettati in pagine web legittime o annunci incorporati in un'applicazione supportata da pubblicità. Il programma può anche essere eseguito silenziosamente in background, avviandosi all'avvio del sistema e connettendosi periodicamente a server remoti per scaricare nuovi contenuti pubblicitari.
Oltre a visualizzare annunci pubblicitari, questo tipo di adware monitora comunemente le abitudini di navigazione dell'utente, come i siti web visitati, gli annunci cliccati e altri dati di utilizzo. Queste informazioni possono essere trasmesse a terze parti, che le utilizzano per creare profili pubblicitari e mostrare annunci più "mirati". Sebbene questo comportamento non sia così palesemente dannoso come quello di altre famiglie di malware, rappresenta una violazione della privacy a cui molti utenti non acconsentirebbero volontariamente se fosse chiaramente comunicato.
Come solitamente si insinua nei computer
I programmi adware come Adware.OpenSUpdater.LDA si diffondono in genere tramite il bundling di software. Spesso vengono inclusi insieme a download gratuiti come giochi, salvaschermi, pacchetti di emoticon, strumenti di condivisione file o altre utility freeware. Durante l'installazione, il componente adware può essere incluso come offerta "opzionale" preselezionata che si installa automaticamente a meno che l'utente non la rifiuti esplicitamente. Poiché molte persone completano frettolosamente le procedure guidate di installazione senza leggere attentamente ogni schermata, l'adware viene spesso installato senza che l'utente ne sia consapevole o dia il proprio consenso.
È stato osservato che il file associato a questo rilevamento utilizza un nome di prodotto generico e non correlato, nonché il marchio aziendale, e la sua firma digitale è stata rilasciata da un'autorità di certificazione non considerata attendibile da Windows. Questo tipo di firma non corrispondente o non attendibile è una tattica comune utilizzata per far apparire l'adware più legittimo a prima vista.
Rischi per l’utente
Sebbene Adware.OpenSUpdater.LDA non sia classificato come altamente pericoloso, comporta comunque dei rischi reali:
- I continui pop-up e gli annunci pubblicitari invasivi possono rallentare la navigazione e compromettere l'esperienza utente complessiva.
- I dati di navigazione raccolti possono essere condivisi con società pubblicitarie o altre terze parti senza esplicito consenso.
- Alcuni annunci visualizzati da adware possono indirizzare a siti web di bassa qualità, fuorvianti o non sicuri.
- Gli adware possono consumare risorse di sistema e larghezza di banda, compromettendo le prestazioni.
Segni di infezione
Gli utenti che si trovano a dover affrontare questo tipo di adware potrebbero notare un aumento di annunci pop-up inaspettati, nuove barre degli strumenti o estensioni del browser non installate, modifiche alla pagina iniziale o alle impostazioni di ricerca del browser, rallentamenti del sistema o del browser e processi sconosciuti in esecuzione in background o che si avviano automaticamente con Windows.
Come rimanere protetti
Per ridurre il rischio di infezioni da adware, scarica sempre il software direttamente da fonti ufficiali o affidabili ed evita i siti di download di terze parti che offrono programmi aggiuntivi. Durante l'installazione, scegli le opzioni di configurazione "personalizzata" o "avanzata" quando disponibili, in modo da poter esaminare e deselezionare qualsiasi software aggiuntivo proposto. Mantieni aggiornati il sistema operativo e le applicazioni installate e controlla periodicamente l'elenco dei programmi installati e delle estensioni del browser per individuare eventuali elementi sconosciuti. L'utilizzo di un software di sicurezza affidabile e aggiornato per scansionare regolarmente il sistema può inoltre aiutare a rilevare e rimuovere l'adware prima che causi ulteriori problemi.
Rapporto di analisi
Informazione Generale
| Cognome: | Adware.OpenSUpdater.LDA |
|---|---|
| Stato della firma: | Root Not Trusted |
Campioni noti
Campioni noti
Questa sezione elenca altri campioni di file che si ritiene siano associati a questa famiglia.|
MD5:
16143544d75ca751f33330ad8669fd96
SHA1:
3acc9eb2da1175fea57dd83e5ad4b6f52316b834
SHA256:
AAF3C2D0A2D34C9063F325CDD942A60363F50E2937B3C9D67F9850324AC21572
Dimensione del file:
1.94 MB.1938528 byte
|
Attributi di Windows Portable Executable
- File doesn't have "Rich" header
- File doesn't have exports table
- File doesn't have relocations information
- File has TLS information
- File is 32-bit executable
- File is console application (IMAGE_SUBSYSTEM_WINDOWS_CUI)
- File is either console or GUI application
- File is Native application (NOT .NET application)
- File is not packed
- IMAGE_FILE_DLL is not set inside PE header (Executable)
Mostra altro
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
Icone dei file
Icone dei file
Questa sezione mostra le risorse delle icone trovate all'interno dei campioni della famiglia. Il malware spesso replica le icone comunemente associate ai software legittimi per indurre gli utenti a credere che il malware sia sicuro.


Informazioni sulla versione di Windows PE
Informazioni sulla versione di Windows PE
Questa sezione mostra i valori e gli attributi impostati nella struttura dati delle informazioni sulla versione dei file di Windows per i campioni di questa famiglia. Per ingannare gli utenti, gli autori di malware spesso aggiungono informazioni di versione false che imitano software legittimi.| Nome | Valore |
|---|---|
| Company Name | SlateBlueWord Ltd |
| File Description | SlateBlueWord |
| File Version | 2.0.7.8 |
| Internal Name | slateblueword |
| Legal Copyright | SlateBlueWord Ltd 2020 |
| Original Filename | slateblueword.exe |
| Product Name | SlateBlueWord |
| Product Version | 2.0.7.8 |
Firme digitali
Firme digitali
Questa sezione elenca le firme digitali associate ai campioni appartenenti a questa famiglia. Durante l'analisi e la verifica delle firme digitali, è importante accertarsi che l'autorità radice della firma sia un'entità nota e affidabile e che lo stato della firma sia valido. Il malware è spesso firmato con firme digitali "autofirmate" non affidabili (che possono essere create facilmente dall'autore del malware senza alcuna verifica). Il malware può anche essere firmato con firme legittime che presentano uno stato non valido, oppure con firme provenienti da autorità radice discutibili con nomi di "firmatario" falsi o fuorvianti.| Firmatario | Radice | Stato |
|---|---|---|
| FalxEllon | FalxEllon | Root Not Trusted |
Caratteristiche dei file
- x86
Informazioni sul blocco
Informazioni sul blocco
Durante l'analisi, EnigmaSoft suddivide i campioni di file in blocchi logici per la classificazione e il confronto con altri campioni. I blocchi possono essere utilizzati per generare regole di rilevamento del malware e per raggruppare i campioni di file in famiglie in base al codice sorgente condiviso, alla funzionalità e ad altri attributi e caratteristiche distintive. Questa sezione elenca un riepilogo dei dati dei blocchi, nonché la loro classificazione da parte di EnigmaSoft. Viene inoltre visualizzata una rappresentazione grafica dei dati dei blocchi, ove disponibile.| Blocchi totali: | 6,046 |
|---|---|
| Blocchi potenzialmente dannosi: | 970 |
| Blocchi consentiti: | 4,358 |
| Blocchi sconosciuti: | 718 |
Mappa visiva
? - Blocco sconosciuto
x - Blocco potenzialmente dannoso