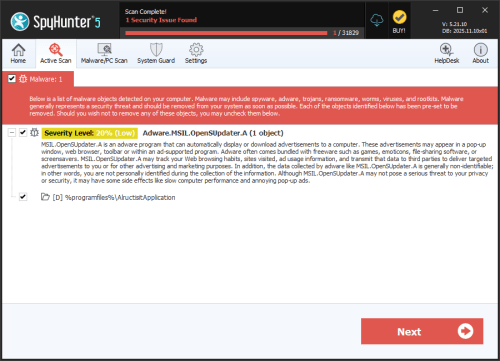
Adware.OpenSupdater.LDA
Cartão de pontuação de ameaças
EnigmaSoft Threat Scorecard
Os EnigmaSoft Threat Scorecards são relatórios de avaliação para diferentes ameaças de malware que foram coletadas e analisadas por nossa equipe de pesquisa. Os Scorecards de Ameaças da EnigmaSoft avaliam e classificam as ameaças usando várias métricas, incluindo fatores de risco reais e potenciais, tendências, frequência, prevalência e persistência. Os Scorecards de Ameaças da EnigmaSoft são atualizados regularmente com base em nossos dados e métricas de pesquisa e são úteis para uma ampla gama de usuários de computador, desde usuários finais que buscam soluções para remover malware de seus sistemas até especialistas em segurança que analisam ameaças.
Os Scorecards de Ameaças da EnigmaSoft exibem uma variedade de informações úteis, incluindo:
Classificação de Popularidade: A classificação de uma ameaça específica no Banco de Dados de Ameaças da EnigmaSoft.
Nível de gravidade: O nível de gravidade determinado de um objeto, representado numericamente, com base em nosso processo de modelagem de risco e pesquisa, conforme explicado em nossos Critérios de Avaliação de Ameaças .
Computadores infectados: O número de casos confirmados e suspeitos de uma determinada ameaça detectada em computadores infectados conforme relatado pelo SpyHunter.
Consulte também Critérios de Avaliação de Ameaças .
| Classificação de popularidade: | 21,842 |
| Nível da Ameaça: | 20 % (Normal) |
| Computadores infectados: | 136 |
| Visto pela Primeira Vez: | March 26, 2022 |
| Visto pela Última Vez: | September 17, 2026 |
| SO (s) Afetados: | Windows |
O Adware.OpenSUpdater.LDA é um programa de adware que tem como alvo computadores Windows. Embora seja classificado como uma ameaça de perigo relativamente baixo, ainda pode interromper sua experiência de navegação, consumir recursos do sistema e expô-lo a conteúdo indesejado de terceiros. Entender como ele funciona pode ajudá-lo a evitá-lo e removê-lo rapidamente caso ele se instale em seu sistema.
Índice
O que o Adware.OpenSupdater.LDA faz
Como a maioria dos adwares, o Adware.OpenSUpdater.LDA foi projetado para gerar e exibir anúncios automaticamente em um computador infectado. Esses anúncios podem assumir diversas formas, incluindo janelas pop-up, banners no navegador, anúncios inseridos em páginas da web legítimas ou anúncios incorporados em aplicativos agrupados e com suporte de anúncios. O programa também pode ser executado silenciosamente em segundo plano, iniciando na inicialização do sistema e acessando periodicamente servidores remotos para obter novo conteúdo publicitário.
Além de exibir anúncios, esse tipo de adware geralmente monitora os hábitos de navegação do usuário, como os sites visitados, os anúncios clicados e outros dados de uso. Essas informações podem ser transmitidas a terceiros, que as utilizam para criar perfis de publicidade e exibir anúncios mais "direcionados". Embora esse comportamento não seja tão explicitamente prejudicial quanto o de outras famílias de malware, representa uma invasão de privacidade à qual muitos usuários não consentiriam de bom grado se fosse claramente divulgada.
Como geralmente chega aos computadores
Programas de adware como o Adware.OpenSUpdater.LDA geralmente se espalham por meio de pacotes de software. Frequentemente, são incluídos em downloads gratuitos, como jogos, protetores de tela, pacotes de emoticons, ferramentas de compartilhamento de arquivos ou outros utilitários gratuitos. Durante a instalação, o componente de adware pode ser incluído como uma oferta "opcional" pré-selecionada, que é instalada automaticamente, a menos que o usuário a desative. Como muitas pessoas concluem os assistentes de instalação rapidamente, sem ler cada tela com atenção, o adware frequentemente é instalado sem o conhecimento ou consentimento explícito do usuário.
O arquivo associado a esta detecção foi observado usando um nome de produto e uma marca de empresa genéricos e sem relação com o caso, e sua assinatura digital foi emitida por uma autoridade certificadora que não é confiável para o Windows. Esse tipo de assinatura incompatível ou não confiável é uma tática comum usada para fazer com que o adware pareça mais legítimo à primeira vista.
Riscos para o usuário
Embora o Adware.OpenSUpdater.LDA não seja classificado como altamente perigoso, ele apresenta riscos reais:
- A exibição constante de pop-ups e anúncios inseridos pode tornar a navegação mais lenta e prejudicar a experiência geral do usuário.
- Os dados de navegação coletados podem ser compartilhados com anunciantes ou outros terceiros sem consentimento explícito.
- Alguns anúncios exibidos por adware podem levar a sites de baixa qualidade, enganosos ou inseguros.
- O adware pode consumir recursos do sistema e largura de banda, afetando o desempenho.
Sinais de infecção
Usuários que lidam com esse tipo de adware podem notar um aumento em anúncios pop-up inesperados, novas barras de ferramentas ou extensões de navegador que não instalaram, alterações na página inicial ou nas configurações de pesquisa do navegador, desempenho lento do sistema ou do navegador e processos desconhecidos sendo executados em segundo plano ou iniciando automaticamente com o Windows.
Como se manter protegido
Para reduzir o risco de infecções por adware, sempre baixe softwares diretamente de fontes oficiais ou confiáveis e evite sites de terceiros que incluam programas adicionais. Durante a instalação, escolha as opções de configuração "personalizada" ou "avançada" sempre que disponíveis, para que você possa revisar e desmarcar qualquer software adicional oferecido. Mantenha seu sistema operacional e aplicativos instalados atualizados e revise periodicamente sua lista de programas instalados e extensões do navegador em busca de itens desconhecidos. Usar um software de segurança confiável e atualizado para verificar seu sistema regularmente também pode ajudar a detectar e remover adware antes que ele cause problemas maiores.
Relatório de análise
Informação geral
| Nome de família: | Adware.OpenSUpdater.LDA |
|---|---|
| Status da assinatura: | Root Not Trusted |
Amostras conhecidas
Amostras conhecidas
Esta seção lista outras amostras de arquivos que se acredita estarem associadas a esta família.|
MD5:
16143544d75ca751f33330ad8669fd96
SHA1:
3acc9eb2da1175fea57dd83e5ad4b6f52316b834
SHA256:
AAF3C2D0A2D34C9063F325CDD942A60363F50E2937B3C9D67F9850324AC21572
Tamanho do Arquivo:
1.94 MB.1938528 bytes
|
Atributos do executável portátil do Windows
- File doesn't have "Rich" header
- File doesn't have exports table
- File doesn't have relocations information
- File has TLS information
- File is 32-bit executable
- File is console application (IMAGE_SUBSYSTEM_WINDOWS_CUI)
- File is either console or GUI application
- File is Native application (NOT .NET application)
- File is not packed
- IMAGE_FILE_DLL is not set inside PE header (Executable)
Mostrar mais
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
Ícones de arquivo
Ícones de arquivo
Esta seção exibe os recursos de ícones encontrados nas amostras da família. O malware frequentemente replica ícones comumente associados a softwares legítimos para enganar os usuários e fazê-los acreditar que o malware é seguro.


Informações sobre a versão do Windows PE
Informações sobre a versão do Windows PE
Esta seção exibe os valores e atributos definidos na estrutura de dados de informações de versão de arquivos do Windows para amostras desta família. Para enganar os usuários, os agentes maliciosos frequentemente adicionam informações de versão falsas, imitando softwares legítimos.| Nome | Valor |
|---|---|
| Company Name | SlateBlueWord Ltd |
| File Description | SlateBlueWord |
| File Version | 2.0.7.8 |
| Internal Name | slateblueword |
| Legal Copyright | SlateBlueWord Ltd 2020 |
| Original Filename | slateblueword.exe |
| Product Name | SlateBlueWord |
| Product Version | 2.0.7.8 |
Assinaturas digitais
Assinaturas digitais
Esta seção lista as assinaturas digitais anexadas às amostras desta família. Ao analisar e verificar assinaturas digitais, é importante confirmar se a autoridade raiz da assinatura é uma entidade conhecida e confiável e se o status da assinatura é válido. Malwares frequentemente são assinados com assinaturas digitais "autoassinadas" não confiáveis (que podem ser facilmente criadas por um autor de malware sem qualquer verificação). Malwares também podem ser assinados por assinaturas legítimas com status inválido e por assinaturas de autoridades raiz questionáveis com nomes de "assinante" falsos ou enganosos.| Signatário | Raiz | Status |
|---|---|---|
| FalxEllon | FalxEllon | Root Not Trusted |
Características do arquivo
- x86
Informações do bloco
Informações do bloco
Durante a análise, o EnigmaSoft divide as amostras de arquivos em blocos lógicos para classificação e comparação com outras amostras. Os blocos podem ser usados para gerar regras de detecção de malware e para agrupar amostras de arquivos em famílias com base no código-fonte compartilhado, funcionalidade e outros atributos e características distintivas. Esta seção apresenta um resumo desses dados de bloco, bem como sua classificação pelo EnigmaSoft. Uma representação visual dos dados de bloco também é exibida, quando disponível.| Total de blocos: | 6,046 |
|---|---|
| Blocos potencialmente maliciosos: | 970 |
| Blocos permitidos: | 4,358 |
| Blocos desconhecidos: | 718 |
Mapa visual
? - Bloco Desconhecido
x - Bloco Potencialmente Malicioso