PUP.Pulse Browser
Threat Scorecard
EnigmaSoft Threat Scorecard
EnigmaSoft Threat Scorecards are assessment reports for different malware threats which have been collected and analyzed by our research team. EnigmaSoft Threat Scorecards evaluate and rank threats using several metrics including real-world and potential risk factors, trends, frequency, prevalence, and persistence. EnigmaSoft Threat Scorecards are updated regularly based on our research data and metrics and are useful for a wide range of computer users, from end users seeking solutions to remove malware from their systems to security experts analyzing threats.
EnigmaSoft Threat Scorecards display a variety of useful information, including:
Popularity Rank: The ranking of a particular threat in EnigmaSoft’s Threat Database.
Severity Level: The determined severity level of an object, represented numerically, based on our risk modeling process and research, as explained in our Threat Assessment Criteria.
Infected Computers: The number of confirmed and suspected cases of a particular threat detected on infected computers as reported by SpyHunter.
See also Threat Assessment Criteria.
| Popularity Rank: | 1,310 |
| Threat Level: | 10 % (Normal) |
| Infected Computers: | 548 |
| First Seen: | March 3, 2026 |
| Last Seen: | September 29, 2026 |
| OS(es) Affected: | Windows |
Your system has been detected to have PUP.Pulse Browser, a potentially unwanted program that may pose risks to your computer's security and performance. It is essential to understand the nature of this threat and take necessary steps to remove it from your system.
Table of Contents
What Is PUP.Pulse Browser?
PUP.Pulse Browser is a type of potentially unwanted program that can be installed on your computer without your knowledge or consent. It may be bundled with other software or downloaded from the internet, often through deceptive or misleading means. PUPs like PUP.Pulse Browser can cause a range of problems, from slowing down your computer to compromising your personal data.
How PUP.Pulse Browser Operates
PUPs like PUP.Pulse Browser typically operate by installing themselves on your computer and then modifying system settings or browser configurations to serve their purpose. They may display unwanted advertisements, collect user data, or redirect your browser to suspicious websites. In some cases, PUPs can also install additional malware or software on your computer, further compromising its security.
Symptoms of Infection
If your computer is infected with PUP.Pulse Browser, you may notice several symptoms, including slow system performance, unwanted browser extensions or toolbars, and suspicious pop-ups or advertisements. You may also experience browser redirects, changes to your homepage or search engine, or unexpected crashes. In some cases, you may not notice any symptoms at all, which is why regular system scans and monitoring are essential.
How to Remove PUP.Pulse Browser
- Boot your computer in Safe Mode with Networking to prevent PUP.Pulse Browser from loading and to allow for a more comprehensive removal process.
- Use a reputable anti-malware tool, such as SpyHunter, to perform a full scan of your system and detect any associated malware or PUPs.
- Uninstall any suspicious programs or software that may be related to PUP.Pulse Browser, taking care to remove all associated files and components.
- Reset your web browsers, including Chrome, Firefox, and Edge, to their default settings to remove any unwanted extensions or modifications.
- Reboot your computer and perform a follow-up scan to ensure that PUP.Pulse Browser and any associated malware have been completely removed.
Conclusion
Removing PUP.Pulse Browser from your system requires a combination of technical knowledge and caution. By following the steps outlined above and using reputable anti-malware tools, you can help protect your computer from the risks associated with PUPs and other types of malware. Remember to always be vigilant when downloading software or clicking on links, and to regularly scan your system for potential threats to ensure your computer remains secure and performs optimally.
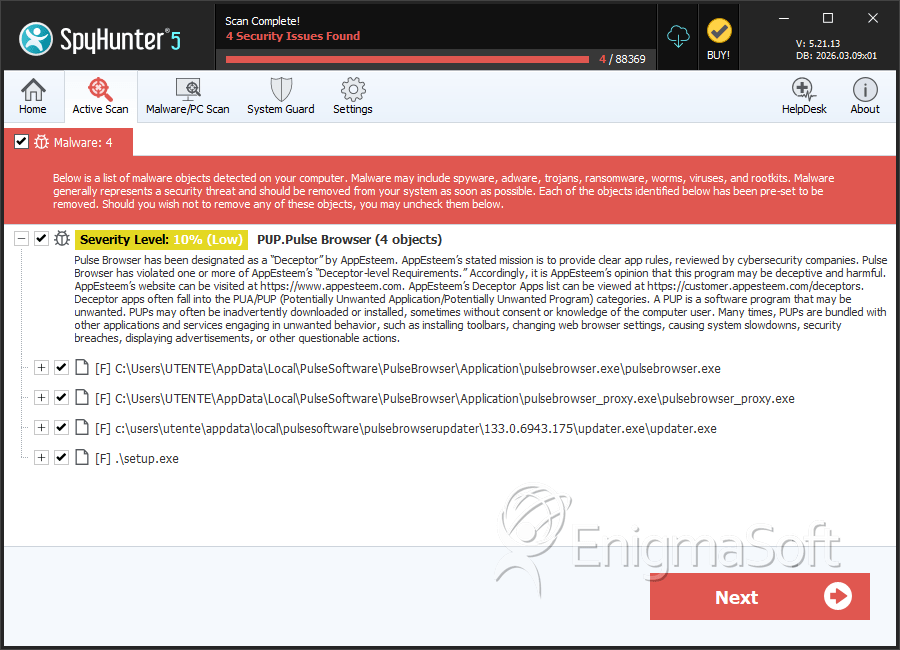
SpyHunter Detects & Remove PUP.Pulse Browser
Registry Details
Directories
PUP.Pulse Browser may create the following directory or directories:
| %localappdata%\pulsesoftware |
Analysis Report
General information
| Family Name: | PUP.Pulse Browser |
|---|---|
| Signature status: | Root Not Trusted |
Known Samples
Known Samples
This section lists other file samples believed to be associated with this family.|
MD5:
8f4c68a6393beaeb45520e216d21a247
SHA1:
cbf5ae82c0e870cddd4c479d484451cfe899c659
SHA256:
4A9DC042B9EC5ED100A4C6B1FBD33781F09122789D12E477A678ADC7A4BDC121
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
e4e8ff12eb10f2ab49665709da662810
SHA1:
5699d8b4b31eb92d0294b0a1772dd2d57c405d05
SHA256:
033D33E007D717F5FC10C36FEDA292A4743432718374AB1327139EBFC55A0167
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
3b000dd9ae1362328e0a268d77ed2ee8
SHA1:
20ef103a670135c6e5530c1de505f700cd1a6a23
SHA256:
DC47A090E70A6537964EF5B9C9D9C4E7C316EB26D1C5B2E8B7EC24EC335496C9
File Size:
17.57 KB, 17568 bytes
|
|
MD5:
3e82697dd498168f25394fda4e017b35
SHA1:
c132d3b10637feec73a9c06531e3cc5863a1a8c6
SHA256:
30E43FA956C485E7095A923D3C7D60699BA121A590D28651D69870AB628F6525
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
f841f24c0d9baea8db3572eb89029e14
SHA1:
b739f55aa03e6fd33ddd7288d317fb224d64fcb6
SHA256:
5B5D5D4C6C4FBAF78C61395FD63F9C950ABDB9C7D9061E6BAAB64BB2820ED7A6
File Size:
6.53 MB, 6526112 bytes
|
Show More
|
MD5:
8df214c7234c78f598c01f70e037fd1a
SHA1:
357e4c2ebf40e6cea267d49cbb628d5a63b80336
SHA256:
441A4C4AA368B1227BA3519FFC5E5144A5DE4B385F7B01994DCBFF7D04422576
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
d059899252db27b6d5a4d50cfea3df9d
SHA1:
7707d2794d9afea6204827fb9892dc221f8911a8
SHA256:
53276B59AA34F33E7437D5A0B4EEA396F6F4125A4EB471DAE35E3B878E87E6F4
File Size:
17.57 KB, 17568 bytes
|
|
MD5:
471ec618ba629c2f677ff3cd29ca929e
SHA1:
cb734788eb26657f470714245db1c87ce685989a
SHA256:
05CE300D02C67B333EB4774E53A017058CCDB1D5A6CA406C085B3B30015B8537
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
37d6f90b8ca787533c9593dd43a23cc7
SHA1:
21741e31ba0399fc8648f554d400700c3813fe51
SHA256:
1A401F16EC210A29C8EBFB69FEEC2206753395C3D72F68BCA7E1BCEA50831D7F
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
b8d971ef59c05c3cc929ca5893835799
SHA1:
ff29284793a83d9373bd6cb9ac484537fd0ab177
SHA256:
4C0D73D34FF35C623DE7B6EC5BD734D38A28135C796A678622831D4EAAEB8656
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
d862a828448c6e9171f602f597507ccc
SHA1:
5114e54cbee01ea2f314ff2a13a27379e7214726
SHA256:
F8B03A23597976EC08A753E2244B3F47F067B18C8B72101DFA3CEDB943D483DA
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
6a7578dfb3e4e30dba6e8c1d53914157
SHA1:
ae5b14cc44529ddd870fa49eec54d2af4129ebd9
SHA256:
C0D322B5A84E27D5D75F8CDDADF225C9460ECF92116F04EBE06A14C693B33281
File Size:
7.53 MB, 7526960 bytes
|
|
MD5:
84bbbb0012f005c4275463e7bcb9f3ec
SHA1:
65e79c4ea3a5a4ef7ad4a19d5dbe0523b1679e5d
SHA256:
3B83AC47AD3941B1EF8BA004A82D5AD42217C2AA076347EDC8D9367EBB43CA92
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
f23eafcc0cbb0e1e2750af84082247f7
SHA1:
3875c75c0eb1097ee651af0eb06ae98a250a4a97
SHA256:
8E003E091AE7B1B9F7988CF85F419C9453A44443BE890B7B977CAF077F96002C
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
0f056e492a3dcbec685a572efe5ab257
SHA1:
b8bf666c105dd640e5e34cfa32fc8120501a8963
SHA256:
7C1CDF0C68B1089E29ABE9C1C76D43DD456476D4D8BBF4963B36D605A876AD0D
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
410cb7d7454e37a294a3abf978ccaf0f
SHA1:
3eb282d109b8147f18af4a8a16ac7c4bcec9e105
SHA256:
4FCB6AABF22E2F79427DB17B95564E91760B1F622760B54063258233CCD7D229
File Size:
17.57 KB, 17568 bytes
|
|
MD5:
71738fe64bb609b599514f9fcbbcfe50
SHA1:
eb8e26c556fae15cf656c21b7c72b4022127e2ff
SHA256:
FD34CD69FA89A660BBEDCBF150CC80EED80469C5E46081E93C5D041A1FFFEC6B
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
d36e9bacc5ee36dedaf1efe69a05463c
SHA1:
ca62856a7244b33747ad3b24601711648336a2f9
SHA256:
6112A5629A7DC2B3FC365350549CE45C0A0B7F50BBCF1E2779B5D28DC91FE069
File Size:
7.53 MB, 7526960 bytes
|
|
MD5:
5c02ffcec7183dbbc110ad4ee775261b
SHA1:
e6cf78ff53e71cdffd59b0e9e3ef634da89f54c1
SHA256:
A68226CDEE57CEA0DC1DEF6FFFC649ED134551F2761F1E8C5EA2B483483FA893
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
4d5c1daee646debf320ab1026bd6ef10
SHA1:
957806946123b442a27d7bea5170a43b47d47030
SHA256:
9A871B06AAC4A2635AB84F04FC6DD9933417AE8D1D3571FB4DF17DD283FED4FB
File Size:
17.57 KB, 17568 bytes
|
|
MD5:
7f02995e876ba0e23b11eb6ae9d5e006
SHA1:
f6a8236368014acd20921521e8e0242d11ae1cb9
SHA256:
50DF9E88DD9C1FCAB9B49246E40019B77368C325367DAA3764CA9489D97DB6A4
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
da2e48776af12461b8d7425a45b03dcc
SHA1:
d25b37550bf9461720642406ecd8acc2b1428bfc
SHA256:
34BDA7CE48AD1C65DC3704C37AB6E63561B52E9E4140A90D59546D039A071608
File Size:
17.57 KB, 17568 bytes
|
|
MD5:
1ac4b16d99a1301dae4480da221a5129
SHA1:
d21f7d9d7d9a4be5a18a9e4feb8b3fcf835f8a21
SHA256:
809F93D93AF1B0662A372DE503AA606118F24F56DD9217A567E37E91E6C3B329
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
1aedd7145ef4d2810b461727d5e638f1
SHA1:
2ebc97eff507cbbf9921d6b5bde884d6d3dc2f4f
SHA256:
9F79ECD3B5490D41D432EDC40F39FC2BB81A23792310B700D9282AF284D9AD20
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
8cf7202a7b8c7f8cee7875184c136892
SHA1:
26e1e85420795a18d4df524332f51645e88e0718
SHA256:
5D2C9272E374A35781D2580D4BDBE6C33F81B904A58D23D427A491F3A6BD322D
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
2f10ca7f3dad1ae35c4d14baf648516b
SHA1:
e441234cc429f9f539468dd646294103103dce49
SHA256:
6433BA6789DBA7B2FCBD44D4E222E2AA41BDEFB17D4860FF0CD0111429402288
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
59c17d561645fcb25ae0bf6751a81de6
SHA1:
d1fb1405855af19eeb1548ef3f11d0aa1ae77af3
SHA256:
D47F4F0F2CBD2BFA37EA6FDCED26F61DB22D7711B84F595D1F4AB2E98673ECCC
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
15e788880bc31f1ca4dda4b53557a983
SHA1:
b1e6acfcbd578da75a39780af7352c9a1349a5c5
SHA256:
A88F5076F26200C6B25C21F147C5B750D33921F7374C63AE6D981BBD7441C007
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
c99d75d1c7a7e2e819eb9b6e62baa9e7
SHA1:
627d1e6757494ec094b44d1aff5637a7e4e3d808
SHA256:
3A70BF16915CDB1A69CA63EA57055C98BA4B1D9196F43168CC4B27AB6E889B44
File Size:
7.53 MB, 7526960 bytes
|
|
MD5:
8b69f4fa1c0db2baa0bb04ab7ac715be
SHA1:
3a66dba184f73264f7fd037b10d5dd00e2a12845
SHA256:
BCE853A2266A819B93787C805112A4C6499C27307E46E7F97CC404AABB97C72B
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
26b661d1efc8fc5dc2516c62d388de3b
SHA1:
eaabeb00249f9bc0dd4c083ba2a279df51f2246d
SHA256:
DF5337E836F5B982492EEE56A136242FD64D4EB0D41DECE6FFCD5799EDC5274E
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
c73245f9bcf21e7d5e83e7c271599c7b
SHA1:
57ecbed4a52dce8553c0d708ef4bfed510c22d3b
SHA256:
4F82477EE2B688CEF07F8763418EDF60A3B027119977517CFF65ADC933B91E18
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
10c52f53bdc2b916917d4f6c05695791
SHA1:
2d8cec2fc15965b62fd3511b75901b9ed1830fdc
SHA256:
D44393340C2167CFB4099EB1A98A58A51802B227834D11399AD513A5CB8AAB22
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
a83c64a2ce818c55a39a22bf81300b3c
SHA1:
de8269a573c2154bbd194780822b9c69378086d2
SHA256:
6166CEAC7FB5C5A34E873CA0F6837677A41D5DA380DA4F27B60DB9C21BD3A4E9
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
d368e9e6705196504fec975da91558f0
SHA1:
97b4ee6761a2f67346ad7c506c165c6a8b1614e0
SHA256:
D144EE8CCC8E81067994D819DC73273B741BE765616ED7C36FB8A4265B0CADFD
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
91998c0fed074bd9c3900a7fdd076b60
SHA1:
f8deaababaa5464165d1bcb7a8b42e433ba5961d
SHA256:
763C6E37919DA9A08B6C9B95E3F0BEE1B15B56E25E7BE7371F2C075492400EE3
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
053dc8e38a0049d38351f755f0d9d3af
SHA1:
66e22419c95402cedb21a6b859a693fd867b3305
SHA256:
BFC4BCF87C249D5D5366DBE33AF545831470755F2FA4BFD92A07161DC2EADF29
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
3e0c5bd3a698f3cdc238f4a324fe67c3
SHA1:
fa5ce162d2e6b79bc510e35d481bb3be194994c9
SHA256:
0A7648EFD72DB34AE9A1DEA448867B7A2B9DDFC28191066FFF23472C6F6954F2
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
905ce5179af78bfcfe6e4d06a5b306b5
SHA1:
05ca37cdef06cd63069b7f2e2e21c9c6946ac9c6
SHA256:
F748A9DE3FB6F642B897A938107FAEFA92931391D844F181E89B1E9F7A34B23F
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
347fb965c263a9884ff52f4df2410586
SHA1:
15ef2d920e2bcde102e8bb5994bfc13db34758a5
SHA256:
ADCB4C94D5A6C58024C51028F3A52E1EDFE48823179851CA65131E232168855D
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
11007ade7eca456f1765efa90b3ad94d
SHA1:
582435e3cd440eb5791d81327274b7e4e59af950
SHA256:
7F2A31AFD7669E3A6AE7FFA2615B5CC5C8708F1F98D2BC81AE43F4B565A7A5E5
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
2d3330654a808911ee12aad8b3a26de7
SHA1:
ae71102cda834e01ab65c1ba7027a43205047f67
SHA256:
FC80BD87F7841E8066427136E8F425B9AC8D40D0D2045CB333FAFD5A06AC9E17
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
31de112a1054fbd2511264713a5fb6b6
SHA1:
fe6f26741904e74b636cdf8c2a6e69c8d196d81a
SHA256:
600F0F4D8EB470044242F99D358536B93A923758718EA5A91BB600056EAB546C
File Size:
6.10 MB, 6100080 bytes
|
|
MD5:
67d0f4694cdb991afa9298ea55a78df1
SHA1:
063dd70d1697a2c25bf2af9d52e3f14649707cae
SHA256:
5321CD975BC35A2612D83777344059974F9BCD4376DFA791692655F837D913DF
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
0383651dea00def8a85fca8fe3e320b8
SHA1:
a5a8ddf45e475f3439639cac3ce7a790425e5f44
SHA256:
45FA766BA9323DC8061CF290DC3B0B920A3482ED71265D0572862B8B433DBA5C
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
81eca578365f965782f63391ed318a84
SHA1:
197cd0084de718f4478eb575a2b4aed752350e86
SHA256:
686287F33FD235CEB1FFD45F8D5173F54DCC9CE6B864010051E9D0A5BCAD15CE
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
386967bdd6b33eee4bd1abd62eed9c0d
SHA1:
eb0ac2f8bfed6589d888be651b670169fb186295
SHA256:
4872FB892B8BD631A9843EDDC6186248361E2FD0D92AB1E72049D339F5341288
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
35cc0c12c4223c210a98993440f3e834
SHA1:
aa9793b00b6b0adb450c320d3a19e89f98e073a3
SHA256:
5BEDAC476CFDA10694E5285E1DA2CDBF70BEDD91141DD9376C67C7EACB829E6F
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
1d9c45be494722d0eb6365a788bde3c9
SHA1:
02edcbbd4d751e99e3d169d7b21bfede9934e11d
SHA256:
A96E8015FADBC655134D87BE64B666D587D33509FFFC239ECBFE8493994EA1B1
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
7e1962391d45d36f1a4ecb78cfe605fd
SHA1:
009e99c7b4e90cf63176482bb7498546d22376f7
SHA256:
3950634611FA4CC485CE6A6398892683728AD4E9E23A62E849D69F25F329862A
File Size:
7.35 MB, 7353808 bytes
|
|
MD5:
1eadc15441822f266b29d7a433b2711a
SHA1:
0c2598593c2a69721cc500f2c891b83632ab07fe
SHA256:
A5985D96B142AA8206AE6B861D4D34AF8746F37D92B714319ECBCCC426ABEF0B
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
81689a37555a6e0a36e2c6637ee8a464
SHA1:
f19f4f43fa8d63943f57b3d6ebf507bfa16c00fb
SHA256:
CE03590020D2DCE35381BEB3E26602A8C00A627948B6C0305DB8205238393DA1
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
f75fc1ca860a5bd31ed64d5be60666ab
SHA1:
fc7f4cb0ab1a79a522203be6412821478854a3ff
SHA256:
70CAF40D2921B30BCDB16DA34981AC0C21779B13BB4DE25234DFAE92334D656E
File Size:
6.53 MB, 6526112 bytes
|
|
MD5:
c56c6f61e18d1c824f9ef9263fa62e8a
SHA1:
26bc1952cfccc61061a63e81b9ba4f47e52fc8e6
SHA256:
D5608405779D76264EFE4857590C232E55E9977FC8CF99338CF6CF684C3245E6
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
9de2f85ed0881e1a645c0937089ced1a
SHA1:
b72c916575a808f677e124b555417ec9e153a04e
SHA256:
746A153526AEDE1804AEEA65454D9EFF64B8BF84119E02BAEAAFE518A391FB47
File Size:
6.73 MB, 6731376 bytes
|
|
MD5:
e0c8a270675c49387c994d4d91a561ae
SHA1:
2f6dcb2d224c059f13b624c7d82fdbebd126616f
SHA256:
19B670277E7DB7A0E3DF03C076F6495559A872F7429B3F543227BD13DB1F7CFC
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
94e17e9feb427d74f4541d08f8dcf844
SHA1:
f6fbc03503b115658004919e7821f9a68d4d3cd9
SHA256:
9F293FE53308F7E564EFAF684373A18510E3587FB02310FB55234CE73C1E039D
File Size:
7.53 MB, 7526960 bytes
|
|
MD5:
3d9190231df6ff092e55404b19da7d2a
SHA1:
ffa6fe6459775248a59bcfd1952c10fd02b8e213
SHA256:
7B2A54C6E21BDE38F0AF534DB207A1C261BFADE74A101516ABAB41C7AA82FCAD
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
f02fb8aa86a9df69848b72d7ee5d9184
SHA1:
a29a908eb2a929855c5e9b6b03b197e5b8c5c930
SHA256:
DF2B906E0D57AB084F0C5FB1259560C56F6AAE60DCEDEAA87249E9A8EEA6A408
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
35366caa25af34ae08c9c62867e8adec
SHA1:
14ec71fa7ce6eaf9f4599ab6cdb8d10de01a64bb
SHA256:
6F7E3C9CC33CA0CBFD9FD850E7BE70E58AB74817F0A0250667B3E1C7AE26AFF3
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
bdf4b7dd88193de83ca7e0637d13af34
SHA1:
e8f63d7f7e22d2c670d214d5e7889a7772742639
SHA256:
D0D24612F43AF224BBA6A2F8AE1929CCDD8116588A036D243FB0EDE7F48BF4D0
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
dbbd8c2e08262834f7d1110bdbc14522
SHA1:
6e67712de12e84dff5fdbc24fb86684b0e430f93
SHA256:
DABA5286BA0F5D65F801FD619C2DADF8011FC5DE185A94D8DBD9E5F1F41254D9
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
466ead53d4aaf23ba6b5efae7a384042
SHA1:
eb2e604a516628a1fd28300256e7984544935bf1
SHA256:
361868C1CCD37BE8BB384B95E8E0530E636F62848AE391AF1F4C15F4096E7EAD
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
8b74f191ce313e927f95ea9b63c216d0
SHA1:
d6b3d994e39e14406049b9dfe6b9040fbfb5ac38
SHA256:
3066AB8403B10811FE1677A18C7FB534CA19A7C3B7A7153D68B2C3E9CE3A15D4
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
b389084f09b498bff1f4d1237bc413da
SHA1:
fdb1437efdc383720ac9560ce07f4757bec9332a
SHA256:
B73E5E305E07BEFCCD936EA93BAE120676B14DF35A2CB911D7579793367BD5D0
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
488b4733371708db6e4d5e2af162dec3
SHA1:
761bfd72c30bcaf99588e909d22cc0a4fb165433
SHA256:
B85E0A4A46D20E4549E561ECC0C27FD46C5EE8FB8EE54A31A1E653A22A032CEF
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
27efb59eb1f6c6a7e090acb43b3fba44
SHA1:
5d34b0f454c96e456e07b64e1d9c30f5a2de60c7
SHA256:
ED0B14420539A063C986DCBF09C949032ADBF8ACE086CA80D3B6F29F16AA3CEA
File Size:
5.58 MB, 5576816 bytes
|
|
MD5:
bef64d99e748502ab31d8f09d9fea88c
SHA1:
bdaab43d63536ef5eed8fd52c27cc3f6a147b3dc
SHA256:
84D2E76BD8C78D7D8A69CCA200960A4CB5440E8C534C375005601FB037442D72
File Size:
5.58 MB, 5576816 bytes
|
|
MD5:
1ba0d9ec7b09a522acc3a95309040c82
SHA1:
faa797684882b1372c5be458a93f3c3482adea8c
SHA256:
214399FC6137FDEF83C39728D62866B63A9F415388E3FEFE125D5D4AD30516A8
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
4454cb2cf7743e48dfefeeeb4082edc6
SHA1:
6ab4f008736879b119d25f544d8c606e3ee88600
SHA256:
15CF6DF8D15BFC8B40AE6893A591A5DEB61A57C94D8088FFC0FCD8E62ED1F782
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
944702db3811add2e409cbf2c3713465
SHA1:
c2e67e323a4a4f1a7bd6ce102dee951b5bb98261
SHA256:
B281F64BBAFA8926081258AAA7A573CC3B8C706540E0365E5447C19CD6B855ED
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
397a2fd237b7df64df86522ef1f064b6
SHA1:
f70c8463b555d43db15a6a718a9ee64f374934f0
SHA256:
EB500C4765918318E960A7870042E63B8A555A750233CD29A9C13ADCC1E23742
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
52446821ea7f62a3d37dc9185885e7c0
SHA1:
4cabd9bbdb5b5684652d0a2aaaadbac4ee15e569
SHA256:
0E98360D423CAE06E807932224479B046BF29B5C204D9E96ADA4BDA0A9F991AC
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
146a6d4bb274abcaee1798bd4b351a26
SHA1:
8a2ded2ee6adf5e622ff2a59e6c600967e2cac4d
SHA256:
B1B4FAE88BC45B95F4D52D8E81B64CE39F53361CD579655F2FE415F16734B1D4
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
62b7fff1ec056fed16c2737c83319cb2
SHA1:
7187b018ff190359e8cc7137ae1fcd7d0d93fb59
SHA256:
F23EF8E8BB43688CE9E92442BC43347D595742FB96F01E62CC71D496E024476C
File Size:
7.53 MB, 7526448 bytes
|
|
MD5:
5d6494aa79afeabe95f563bba708c20e
SHA1:
f24cdd9687c3388a1069275cfec4ca67dc4c0549
SHA256:
8FE9BD4313146734A431894D6F30CE75FE2A39E8E65CBC8F66D9E00CEFDA05EB
File Size:
7.53 MB, 7527472 bytes
|
|
MD5:
3a45301e3ad6b0b560749df3fb0bb4d4
SHA1:
1b7cb5b123bd4cd3a91ebee92a5c6060efc424a7
SHA256:
3F91F7CA9C1EC4FFEF0478BDCBB0A54D93E5405790C80ACCBD47845E8B940838
File Size:
7.53 MB, 7526448 bytes
|
Windows Portable Executable Attributes
- File doesn't have "Rich" header
- File has exports table
- File has TLS information
- File is 64-bit executable
- File is console application (IMAGE_SUBSYSTEM_WINDOWS_CUI)
- File is either console or GUI application
- File is GUI application (IMAGE_SUBSYSTEM_WINDOWS_GUI)
- File is Native application (NOT .NET application)
- File is not packed
- IMAGE_FILE_DLL is not set inside PE header (Executable)
Show More
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
File Icons
File Icons
This section displays icon resources found within family samples. Malware often replicates icons commonly associated with legitimate software to mislead users into believing the malware is safe.


Windows PE Version Information
Windows PE Version Information
This section displays values and attributes that have been set in the Windows file version information data structure for samples within this family. To mislead users, malware actors often add fake version information mimicking legitimate software.| Name | Value |
|---|---|
| Company Name |
|
| Company Short Name |
|
| File Description |
|
| File Version |
Show More
|
| Internal Name |
|
| Last Change |
|
| Legal Copyright |
|
| Official Build | 1 |
| Original Filename |
|
| Product Name |
|
| Product Short Name |
|
| Product Version |
Show More
|
Digital Signatures
Digital Signatures
This section lists digital signatures that are attached to samples within this family. When analyzing and verifying digital signatures, it is important to confirm that the signature’s root authority is a well-known and trustworthy entity and that the status of the signature is good. Malware is often signed with non-trustworthy “Self Signed” digital signatures (which can be easily created by a malware author with no verification). Malware may also be signed by legitimate signatures that have an invalid status, and by signatures from questionable root authorities with fake or misleading “Signer” names.| Signer | Root | Status |
|---|---|---|
| Alabama Technology USA, LLC | Sectigo Public Code Signing Root R46 | Root Not Trusted |
File Traits
- 2+ executable sections
- HighEntropy
- Installer Version
- ntdll
- x64
Block Information
Block Information
During analysis, EnigmaSoft breaks file samples into logical blocks for classification and comparison with other samples. Blocks can be used to generate malware detection rules and to group file samples into families based on shared source code, functionality and other distinguishing attributes and characteristics. This section lists a summary of this block data, as well as its classification by EnigmaSoft. A visual representation of the block data is also displayed, where available.| Total Blocks: | 18,154 |
|---|---|
| Potentially Malicious Blocks: | 8 |
| Whitelisted Blocks: | 16,826 |
| Unknown Blocks: | 1,320 |
Visual Map
? - Unknown Block
x - Potentially Malicious Block
Files Modified
Files Modified
This section lists files that were created, modified, moved and/or deleted by samples in this family. File system activity can provide valuable insight into how malware functions on the operating system.| File | Attributes |
|---|---|
| \device\namedpipe\crashpad_5012_zahehbsmgjfvhoac | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| \device\namedpipe\crashpad_5012_zahehbsmgjfvhoac | Generic Read,Write Data,Write Attributes,Write extended,Append data,LEFT 524288 |
| \device\namedpipe\crashpad_8752_pfbimdoeurlrdomm | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| \device\namedpipe\crashpad_8752_pfbimdoeurlrdomm | Generic Read,Write Data,Write Attributes,Write extended,Append data,LEFT 524288 |
| c:\users\user\appdata\local\pulsesoftware\pulsebrowserupdater\133.0.6943.176\crashpad\metadata | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\users\user\appdata\local\pulsesoftware\pulsebrowserupdater\133.0.6943.178\crashpad\metadata | Generic Read,Write Data,Write Attributes,Write extended,Append data |
Windows API Usage
Windows API Usage
This section lists Windows API calls that are used by the samples in this family. Windows API usage analysis is a valuable tool that can help identify malicious activity, such as keylogging, security privilege escalation, data encryption, data exfiltration, interference with antivirus software, and network request manipulation.| Category | API |
|---|---|
| Syscall Use |
Show More
|
| Anti Debug |
|
| Process Manipulation Evasion |
|
| Process Shell Execute |
|
| User Data Access |
|
| Process Terminate |
|
Shell Command Execution
Shell Command Execution
This section lists Windows shell commands that are run by the samples in this family. Windows Shell commands are often leveraged by malware for nefarious purposes and can be used to elevate security privileges, download and launch other malware, exploit vulnerabilities, collect and exfiltrate data, and hide malicious activity.
c:\users\user\downloads\b739f55aa03e6fd33ddd7288d317fb224d64fcb6_0006526112 c:\users\user\downloads\b739f55aa03e6fd33ddd7288d317fb224d64fcb6_0006526112 --crash-handler --database=C:\Users\Rfmsxqrg\AppData\Local\PulseSoftware\PulseBrowserUpdater\133.0.6943.176\Crashpad --url=https://pulsebrowser.com/ --annotation=prod=PulseBrowserUpdater --annotation=ver=133.0.6943.176 --initial-client-data=0x298,0x274,0x2a0,0x29c,0x2a4,0x7ff6ca62454c,0x7ff6ca624558,0x7ff6ca624568
|
c:\users\user\downloads\fc7f4cb0ab1a79a522203be6412821478854a3ff_0006526112 c:\users\user\downloads\fc7f4cb0ab1a79a522203be6412821478854a3ff_0006526112 --crash-handler --database=C:\Users\Vdpjmneq\AppData\Local\PulseSoftware\PulseBrowserUpdater\133.0.6943.178\Crashpad --url=https://pulsebrowser.com/ --annotation=prod=PulseBrowserUpdater --annotation=ver=133.0.6943.178 --initial-client-data=0x294,0x280,0x29c,0x298,0x2a0,0x7ff64b25454c,0x7ff64b254558,0x7ff64b254568
|