Trojan.Necurs.A
Cartão de pontuação de ameaças
EnigmaSoft Threat Scorecard
Os EnigmaSoft Threat Scorecards são relatórios de avaliação para diferentes ameaças de malware que foram coletadas e analisadas por nossa equipe de pesquisa. Os Scorecards de Ameaças da EnigmaSoft avaliam e classificam as ameaças usando várias métricas, incluindo fatores de risco reais e potenciais, tendências, frequência, prevalência e persistência. Os Scorecards de Ameaças da EnigmaSoft são atualizados regularmente com base em nossos dados e métricas de pesquisa e são úteis para uma ampla gama de usuários de computador, desde usuários finais que buscam soluções para remover malware de seus sistemas até especialistas em segurança que analisam ameaças.
Os Scorecards de Ameaças da EnigmaSoft exibem uma variedade de informações úteis, incluindo:
Classificação de Popularidade: A classificação de uma ameaça específica no Banco de Dados de Ameaças da EnigmaSoft.
Nível de gravidade: O nível de gravidade determinado de um objeto, representado numericamente, com base em nosso processo de modelagem de risco e pesquisa, conforme explicado em nossos Critérios de Avaliação de Ameaças .
Computadores infectados: O número de casos confirmados e suspeitos de uma determinada ameaça detectada em computadores infectados conforme relatado pelo SpyHunter.
Consulte também Critérios de Avaliação de Ameaças .
| Classificação de popularidade: | 15,256 |
| Nível da Ameaça: | 80 % (Alto) |
| Computadores infectados: | 1,049 |
| Visto pela Primeira Vez: | September 30, 2011 |
| Visto pela Última Vez: | September 18, 2026 |
| SO (s) Afetados: | Windows |
O Trojan.Necurs.A é um Trojan que engloba recursos de um malware dropper, rootkit e backdoor. O Trojan.Necurs.A utiliza técnicas de rootkit e, assim, uma vez instalado, pode adicionar uma subchave ao Registro do Windows, o que permite que ele seja iniciado automaticamente sempre que você inicializar o Windows. O Trojan.Necurs.A é executado clandestinamente em segundo plano, ignorando a detecção de aplicativos anti-malware e dificultando sua eliminação. O Trojan.Necurs.A prolifera através de páginas da Web inseguras e entra no PC comprometido sem o consentimento e a conscientização da vítima.
Após a instalação, o Trojan.Necurs.A baixa uma lista de seis endereços da web. O Trojan.Necurs.A tenta se conectar a esses sites pela rede sem a sua autorização, uma vez que o Trojan se infiltra no sistema do computador. Depois que a conexão é gerada, o Trojan.Necurs.A usa um protocolo HTTP para baixar um arquivo de um desses endereços e depois iniciá-lo. O Trojan.Necurs.A também pode baixar e instalar ameaças extras de malware. O Trojan.Necurs.A desabilita os aplicativos de segurança, para que não sejam encontrados e excluídos. O Trojan.Necurs.A é capaz de reiniciar aleatoriamente o sistema do seu computador, perdendo todas as informações não salvas.
Índice
Outros Nomes
15 fornecedores de segurança sinalizaram este arquivo como malicioso.
| Fornecedor de antivírus | Detecção |
|---|---|
| Panda | Trj/Dtcontx.D |
| AVG | Generic32.BSSV |
| Fortinet | W32/Kryptik.AYQT |
| Sophos | Mal/Generic-S |
| AntiVir | TR/Symmi.18765 |
| Kaspersky | Trojan-Dropper.Win32.Necurs.pfa |
| McAfee | PWS-Zbot-FASG!23C68A52087F |
| AVG | Dropper.Generic8.WEG |
| AntiVir | TR/Crypt.ZPACK.Gen |
| Kaspersky | Trojan-Dropper.Win32.Necurs.pfc |
| AVG | BackDoor.Generic15.CMMC |
| AhnLab-V3 | Win-Trojan/Necurs.59776 |
| Comodo | TrojWare.Win32.UMal.~A |
| Sophos | Troj/Necurs-M |
| Kaspersky | Rootkit.Win32.Necurs.he |
SpyHunter detecta e remove Trojan.Necurs.A
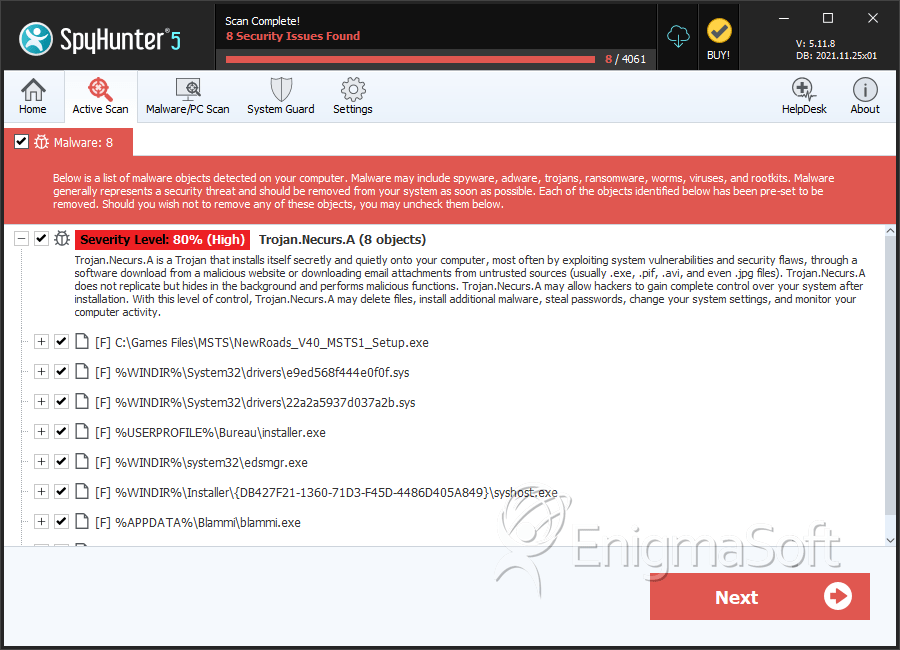
Detalhes Sobre os Arquivos do Sistema
| # | Nome do arquivo | MD5 |
Detecções
Detecções: O número de casos confirmados e suspeitos de uma determinada ameaça detectada nos computadores infectados conforme relatado pelo SpyHunter.
|
|---|---|---|---|
| 1. | NewRoads_V40_MSTS1_Setup.exe | fe6029c6dd77e373e51568c8c78b650e | 224 |
| 2. | e9ed568f444e0f0f.sys | 45965a29086a6943c08951dc7061eeab | 7 |
| 3. | syshost.exe | 7063a79e9065bdb51072478eca7a470c | 6 |
| 4. | 22a2a5937d037a2b.sys | 075f1f21fd1dcf6c7f1144cc2e9fe3b6 | 5 |
| 5. | 147.sys | ec44ddcec6418a6bcd83b02ae38f1b09 | 4 |
| 6. | installer.exe | 4250135cb2e36bbc0fd16953d8dd5b51 | 3 |
| 7. | Recycle.Bin.exe | 4fdd0faad2727aa09c87c7b0cb27354a | 3 |
| 8. | edsmgr.exe | 22efaf078dd62016c49020143877fd0d | 3 |
| 9. | blammi.exe | 6c7bfaf7d9a4cdfffbe4d402c7001e56 | 2 |
| 10. | 6ef24294c953172f.sys | 72a6c1fd16ed06bb7b1474de33b78a49 | 2 |
| 11. | 41fb2af0cd745ae6.exe | 4256f11cbc40be771917f88b36d2f4fc | 1 |
| 12. | 0.3826909899607682.exe | 1d81e09b7dbc01068d3572ac9eb2f512 | 1 |
| 13. | 2479e.sys | ed8a2b1018f0b3e846b088b7bbe51585 | 1 |
| 14. | a657181eb7ee61.sys | 87a6954ec6a20cb2c6d590dbf2d18f2d | 1 |
| 15. | c7b1929d221268f1.sys | 2e992a5c03ed97cf415e49e3b08ea6eb | 1 |
| 16. | 7a513dead4b2135e.sys | f528a809992ea627e670e5c8d1c8fdff | 1 |
| 17. | e42239653e830f5b.sys | 0907292986e05a8752bc1863556d229e | 1 |
| 18. | b67753265c84af4.sys | 1fb5b5f1e8ee11c948c0389ede1f8e8e | 1 |
| 19. | 5071c.sys | 8f9ebee084f45c6b7378ea9c3bbbcea5 | 1 |
| 20. | 86dadcaae13b6bc6.sys | 279e87cc664b6e77c05560e45ef517f1 | 1 |
| 21. | 662f2.sys | 4e760d8f966a1d9f3bbe4afeb336e9da | 1 |
| 22. | 61a57491bc0649b8.sys | 8c55911cde8dd5c45e6be123f6ceaca1 | 1 |
| 23. | edsmgr.exe | ||
| 24. | 121ecb4.sys | ||
| 25. | Recycle.Bin.exe | ||
| 26. | 41fb2af0cd745ae6.exe |
Relatório de análise
Informação geral
| Nome de família: | Trojan.Necurs.A |
|---|---|
| Status da assinatura: | No Signature |
Amostras conhecidas
Amostras conhecidas
Esta seção lista outras amostras de arquivos que se acredita estarem associadas a esta família.|
MD5:
8f4bf05cee776bec34d66dae045faca4
SHA1:
a9053bcb206ff07b7534e7c4cee1740e3cc01338
SHA256:
0E0B83B3BE0DB72343B053A7AD47B04043C5ABF003A54DDA93FB14221B52DF29
Tamanho do Arquivo:
2.11 MB.2114560 bytes
|
|
MD5:
5e31e3fbfcbfc0a132bae3635407052b
SHA1:
46b851b774185eb46947b43d07e8c2162ce8378c
SHA256:
BB14480F7DBBAE7864DCE56E853AE8338F10887780D01EE7A8848B8E64704712
Tamanho do Arquivo:
1.91 MB.1910784 bytes
|
Atributos do executável portátil do Windows
- File doesn't have "Rich" header
- File doesn't have debug information
- File doesn't have exports table
- File doesn't have security information
- File has TLS information
- File is 32-bit executable
- File is either console or GUI application
- File is GUI application (IMAGE_SUBSYSTEM_WINDOWS_GUI)
- File is Native application (NOT .NET application)
- File is not packed
Mostrar mais
- IMAGE_FILE_DLL is not set inside PE header (Executable)
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
Ícones de arquivo
Ícones de arquivo
Esta seção exibe os recursos de ícones encontrados nas amostras da família. O malware frequentemente replica ícones comumente associados a softwares legítimos para enganar os usuários e fazê-los acreditar que o malware é seguro.


Características do arquivo
- No Version Info
- x86
Informações do bloco
Informações do bloco
Durante a análise, o EnigmaSoft divide as amostras de arquivos em blocos lógicos para classificação e comparação com outras amostras. Os blocos podem ser usados para gerar regras de detecção de malware e para agrupar amostras de arquivos em famílias com base no código-fonte compartilhado, funcionalidade e outros atributos e características distintivas. Esta seção apresenta um resumo desses dados de bloco, bem como sua classificação pelo EnigmaSoft. Uma representação visual dos dados de bloco também é exibida, quando disponível.| Total de blocos: | 5,344 |
|---|---|
| Blocos potencialmente maliciosos: | 56 |
| Blocos permitidos: | 4,806 |
| Blocos desconhecidos: | 482 |
Mapa visual
? - Bloco Desconhecido
x - Bloco Potencialmente Malicioso
Utilização da API do Windows
Utilização da API do Windows
Esta seção lista as chamadas da API do Windows usadas pelos exemplos desta família. A análise do uso da API do Windows é uma ferramenta valiosa que pode ajudar a identificar atividades maliciosas, como registro de teclas digitadas (keylogging), escalonamento de privilégios de segurança, criptografia de dados, exfiltração de dados, interferência com software antivírus e manipulação de solicitações de rede.| Categoria | API |
|---|---|
| Network Winsock2 |
|


