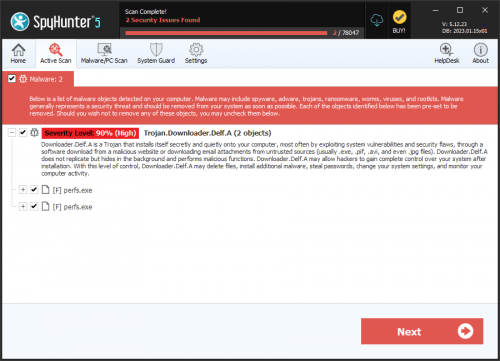
Trojan.Delf.A
Cartão de pontuação de ameaças
EnigmaSoft Threat Scorecard
Os EnigmaSoft Threat Scorecards são relatórios de avaliação para diferentes ameaças de malware que foram coletadas e analisadas por nossa equipe de pesquisa. Os Scorecards de Ameaças da EnigmaSoft avaliam e classificam as ameaças usando várias métricas, incluindo fatores de risco reais e potenciais, tendências, frequência, prevalência e persistência. Os Scorecards de Ameaças da EnigmaSoft são atualizados regularmente com base em nossos dados e métricas de pesquisa e são úteis para uma ampla gama de usuários de computador, desde usuários finais que buscam soluções para remover malware de seus sistemas até especialistas em segurança que analisam ameaças.
Os Scorecards de Ameaças da EnigmaSoft exibem uma variedade de informações úteis, incluindo:
Classificação de Popularidade: A classificação de uma ameaça específica no Banco de Dados de Ameaças da EnigmaSoft.
Nível de gravidade: O nível de gravidade determinado de um objeto, representado numericamente, com base em nosso processo de modelagem de risco e pesquisa, conforme explicado em nossos Critérios de Avaliação de Ameaças .
Computadores infectados: O número de casos confirmados e suspeitos de uma determinada ameaça detectada em computadores infectados conforme relatado pelo SpyHunter.
Consulte também Critérios de Avaliação de Ameaças .
| Nível da Ameaça: | 80 % (Alto) |
| Computadores infectados: | 3,107 |
| Visto pela Primeira Vez: | April 27, 2017 |
| Visto pela Última Vez: | October 11, 2026 |
| SO (s) Afetados: | Windows |
Um Trojan pertence à categoria de ameaças de alto perfil, porque pode fingir ser um aplicativo necessário e convencer os usuários de computador a instalá-lo de boa vontade ou pode ser fornecido com um programa que os usuários baixam de fontes não verificadas. O Trojan.Win32.Delf é um desses programas enganosos que, uma vez dentro de um computador, tentam obter acesso de administrador para assumir o controle da máquina e começar a instala os seus arquivos ameaçadores.
Embora às vezes não seja fácil notar a presença do Trojan.Win32.Delf em um computador, se os usuários perceberem atividades indesejadas na Web, a máquina se tornar irresponsiva, alterar as configurações do Registro ou do navegador ou qualquer outro evento fora do normal, é hora de usar um programa anti-malware confiável. Um programa anti-malware pode detectar a presença de Trojan.Win32.Delf, bem como os seus arquivos, e removê-lo da máquina afetada com segurança.
Índice
Relatório de análise
Informação geral
| Nome de família: | Trojan.Delf.A |
|---|---|
| Status da assinatura: | No Signature |
Amostras conhecidas
Amostras conhecidas
Esta seção lista outras amostras de arquivos que se acredita estarem associadas a esta família.|
MD5:
f5e75624592210aa2be9d25a3a4b8b76
SHA1:
6be55ff170ef6797b9dfc0a4c502e57a3ca8299c
SHA256:
C11E90252ED02E5C1F64C2E7195FE4C8023673B8CF722CCB310971EEEA78455A
Tamanho do Arquivo:
2.99 MB.2992665 bytes
|
|
MD5:
5249b7f3557cadbf6372525bdd2a92a8
SHA1:
475b08166edaf838c104b26c7f9480225ecc6095
SHA256:
074B94A323EF0A5E7AAB7AFC414669CD6AB1AD60B908C04F64B58037C2251B1E
Tamanho do Arquivo:
3.30 MB.3299862 bytes
|
|
MD5:
60f3da3789d6132cf588bf3d5c9055e8
SHA1:
342c50bc3a74c7707cba35f5b13a42d8cce5d98d
SHA256:
FFD0EB3BBC646FDFBB064D82DF8630C976D80649FF0A1FE5F3457DB412E45D36
Tamanho do Arquivo:
2.99 MB.2992665 bytes
|
|
MD5:
ceec861babdca3b3a2c1952cf8139733
SHA1:
da8882f914f9af77b50792ffc0f09df59f4a2046
SHA256:
CB90E242533F251EE062C00C086BDF56038BFF444134FEADEBB8C92C151893E3
Tamanho do Arquivo:
2.99 MB.2992665 bytes
|
|
MD5:
aba4f592c6999ba2d87c194878f36423
SHA1:
a2ac4a76795d032adf2ecab5ec92a151d08a7930
SHA256:
49B1DE2637A790D4D9CC53968FFC9F5F386A21A95A58017A9F38D4923020461C
Tamanho do Arquivo:
3.11 MB.3106474 bytes
|
Mostrar mais
|
MD5:
def4af4acf1b642cd01f7a287141b535
SHA1:
9bd46a84b2f14415ebc7e101420b8aac6798ba6b
SHA256:
F81249A92B6AE1769A56E9B621BF13957CC3F91550E59F31D9C338B460EBDB5A
Tamanho do Arquivo:
3.30 MB.3299862 bytes
|
|
MD5:
830def0d532067178765cbf19f2875dc
SHA1:
b77c8f080f62fb6900a7d238a61828a1e17be251
SHA256:
021239DCA90980AC146BD16A49DB76A44BAE49E6367882141A72DF1448D25F43
Tamanho do Arquivo:
2.99 MB.2992665 bytes
|
|
MD5:
cd5e338ba1407f642724703bdf63835f
SHA1:
f349c6eeea17c99a72edff2a0189f89cbcff610d
SHA256:
D779AD4922FBB445842BC635EC892A70A59A65214D11638C56DAF1EEAED2FFC4
Tamanho do Arquivo:
2.99 MB.2992665 bytes
|
Atributos do executável portátil do Windows
- File doesn't have "Rich" header
- File doesn't have debug information
- File doesn't have security information
- File has exports table
- File has TLS information
- File is 32-bit executable
- File is either console or GUI application
- File is GUI application (IMAGE_SUBSYSTEM_WINDOWS_GUI)
- File is Native application (NOT .NET application)
- File is not packed
Mostrar mais
- IMAGE_FILE_DLL is not set inside PE header (Executable)
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
Ícones de arquivo
Ícones de arquivo
Esta seção exibe os recursos de ícones encontrados nas amostras da família. O malware frequentemente replica ícones comumente associados a softwares legítimos para enganar os usuários e fazê-los acreditar que o malware é seguro.


Informações sobre a versão do Windows PE
Informações sobre a versão do Windows PE
Esta seção exibe os valores e atributos definidos na estrutura de dados de informações de versão de arquivos do Windows para amostras desta família. Para enganar os usuários, os agentes maliciosos frequentemente adicionam informações de versão falsas, imitando softwares legítimos.| Nome | Valor |
|---|---|
| File Version | 1.0.0.0 |
| Product Version | 1.0.0.0 |
Características do arquivo
- 2+ executable sections
- big overlay
- MZ (In Overlay)
- VirtualQueryEx
- x86
Informações do bloco
Informações do bloco
Durante a análise, o EnigmaSoft divide as amostras de arquivos em blocos lógicos para classificação e comparação com outras amostras. Os blocos podem ser usados para gerar regras de detecção de malware e para agrupar amostras de arquivos em famílias com base no código-fonte compartilhado, funcionalidade e outros atributos e características distintivas. Esta seção apresenta um resumo desses dados de bloco, bem como sua classificação pelo EnigmaSoft. Uma representação visual dos dados de bloco também é exibida, quando disponível.| Total de blocos: | 7,551 |
|---|---|
| Blocos potencialmente maliciosos: | 123 |
| Blocos permitidos: | 7,428 |
| Blocos desconhecidos: | 0 |
Mapa visual
? - Bloco Desconhecido
x - Bloco Potencialmente Malicioso
Famílias semelhantes
Famílias semelhantes
Esta seção lista outras famílias que compartilham semelhanças com esta família, com base na análise da EnigmaSoft. Muitas famílias de malware são criadas a partir dos mesmos kits de ferramentas e utilizam as mesmas técnicas de compactação e criptografia, mas ampliam sua funcionalidade de forma exclusiva. Famílias semelhantes também podem compartilhar código-fonte, atributos, ícones, subcomponentes, assinaturas digitais comprometidas e/ou inválidas e características de rede. Os pesquisadores exploram essas semelhanças para triar amostras de arquivos de forma rápida e eficaz e aprimorar as regras de detecção de malware.- Agent.DSS
- Bancteian.B
- Banker.FD
- Banload.XQ
- Danabot.DI
Mostrar mais
- Delf.A
- Downloader.Delf.C
- Injector.JDA
- Remtasu.C
- Vadokrist.B
Arquivos modificados
Arquivos modificados
Esta seção lista os arquivos que foram criados, modificados, movidos e/ou excluídos por amostras desta família. A atividade do sistema de arquivos pode fornecer informações valiosas sobre como o malware funciona no sistema operacional.| Arquivo | Atributos |
|---|---|
| c:\users\user\appdata\local\rcx1187.tmp | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\users\user\appdata\local\rcx39d0.tmp | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\users\user\appdata\local\svchost.exe | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\users\user\appdata\local\svchost.exe | Generic Read,Write Data,Write Attributes,Write extended,Append data,Delete,LEFT 262144 |
| c:\users\user\appdata\local\svchost.exe | Synchronize,Write Attributes |
| c:\users\user\appdata\local\svchost.exe | Synchronize,Write Data |
| c:\users\user\appdata\local\temp\icsys.ico | Generic Write,Read Attributes |
| c:\users\user\appdata\roaming\rcx11a8.tmp | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\users\user\appdata\roaming\rcx3a00.tmp | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\users\user\appdata\roaming\spoolsv.exe | Generic Read,Write Data,Write Attributes,Write extended,Append data |
Mostrar mais
| c:\users\user\appdata\roaming\spoolsv.exe | Generic Read,Write Data,Write Attributes,Write extended,Append data,Delete,LEFT 262144 |
| c:\users\user\appdata\roaming\spoolsv.exe | Synchronize,Write Attributes |
| c:\users\user\appdata\roaming\spoolsv.exe | Synchronize,Write Data |
| c:\windows\rcx1167.tmp | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\windows\rcx39b0.tmp | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\windows\wininit.exe | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\windows\wininit.exe | Generic Read,Write Data,Write Attributes,Write extended,Append data,Delete,LEFT 262144 |
| c:\windows\wininit.exe | Synchronize,Write Attributes |
| c:\windows\wininit.exe | Synchronize,Write Data |
Modificações no Registro
Modificações no Registro
Esta seção lista as chaves e os valores do registro que foram criados, modificados e/ou excluídos por amostras desta família. A atividade do Registro do Windows pode fornecer informações valiosas sobre a funcionalidade do malware. Além disso, o malware frequentemente cria valores no registro para permitir que ele inicie automaticamente e persista indefinidamente após uma infecção inicial comprometer o sistema.| Chave::Valor | Dados | Nome da API |
|---|---|---|
| HKLM\software\microsoft\windows\currentversion\policies\system::consentpromptbehavioradmin | RegNtPreCreateKey | |
| HKLM\software\microsoft\windows\currentversion\policies\system::enablelua | RegNtPreCreateKey | |
| HKLM\software\microsoft\windows\currentversion\policies\system::promptonsecuredesktop | RegNtPreCreateKey |
Utilização da API do Windows
Utilização da API do Windows
Esta seção lista as chamadas da API do Windows usadas pelos exemplos desta família. A análise do uso da API do Windows é uma ferramenta valiosa que pode ajudar a identificar atividades maliciosas, como registro de teclas digitadas (keylogging), escalonamento de privilégios de segurança, criptografia de dados, exfiltração de dados, interferência com software antivírus e manipulação de solicitações de rede.| Categoria | API |
|---|---|
| User Data Access |
|
| Process Manipulation Evasion |
|
| Process Shell Execute |
|
Execução de comandos do shell
Execução de comandos do shell
Esta seção lista os comandos do shell do Windows executados pelas amostras desta família. Os comandos do shell do Windows são frequentemente explorados por malware para fins maliciosos e podem ser usados para elevar privilégios de segurança, baixar e executar outros malwares, explorar vulnerabilidades, coletar e exfiltrar dados e ocultar atividades maliciosas.
c:\windows\wininit.exe
|
c:\users\jlgdnptl\appdata\local\svchost.exe
|
c:\users\fmxdrkkj\appdata\local\svchost.exe
|