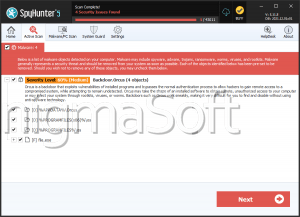
Backdoor.Orcus.RA
Cartoncino segnapunti di minaccia
Scheda di valutazione delle minacce di EnigmaSoft
Le EnigmaSoft Threat Scorecard sono rapporti di valutazione per diverse minacce malware che sono state raccolte e analizzate dal nostro team di ricerca. Le EnigmaSoft Threat Scorecard valutano e classificano le minacce utilizzando diverse metriche tra cui fattori di rischio reali e potenziali, tendenze, frequenza, prevalenza e persistenza. Le EnigmaSoft Threat Scorecard vengono aggiornate regolarmente in base ai dati e alle metriche della nostra ricerca e sono utili per un'ampia gamma di utenti di computer, dagli utenti finali che cercano soluzioni per rimuovere il malware dai loro sistemi agli esperti di sicurezza che analizzano le minacce.
Le schede di valutazione delle minacce di EnigmaSoft mostrano una serie di informazioni utili, tra cui:
Classifica di popolarità: la posizione di una particolare minaccia nel database delle minacce di EnigmaSoft.
Livello di gravità: il livello di gravità determinato di un oggetto, rappresentato numericamente, in base al nostro processo di modellazione del rischio e alla nostra ricerca, come spiegato nei nostri criteri di valutazione delle minacce .
Computer infetti: il numero di casi confermati e sospetti di una particolare minaccia rilevati su computer infetti come riportato da SpyHunter.
Vedere anche Criteri di valutazione delle minacce .
| Classifica di popolarità: | 26,433 |
| Livello di minaccia: | 60 % (Medio) |
| Computer infetti: | 2 |
| Visto per la prima volta: | July 22, 2026 |
| Ultima visualizzazione: | October 4, 2026 |
| Sistemi operativi interessati: | Windows |
Backdoor.Orcus.RA è una minaccia di tipo backdoor progettata per consentire agli aggressori un accesso remoto non autorizzato e occulto a un computer Windows infetto. Come altri membri della categoria backdoor, opera silenziosamente in background, permettendo a un operatore remoto di controllare la macchina, monitorare l'utente e manipolare i dati all'insaputa e senza il consenso della vittima. La sua presenza rappresenta un serio rischio sia per la privacy personale che per la sicurezza del sistema.
Sommario
Cosa fa Backdoor.Orcus.RA
Una volta attivo su un sistema, Backdoor.Orcus.RA stabilisce un canale di comunicazione nascosto tra il computer infetto e un attaccante remoto. Attraverso questa connessione, i criminali informatici possono in genere impartire comandi al computer compromesso, consentendo loro di navigare e trasferire file, installare ulteriore software dannoso, acquisire schermate, registrare i tasti premuti o monitorare l'attività dell'utente in tempo reale. Molte backdoor di questo tipo sono anche in grado di modificare le impostazioni di sistema, disabilitare le funzionalità di sicurezza e mantenere la persistenza in modo che il programma dannoso continui a essere eseguito anche dopo il riavvio del computer.
Poiché le backdoor sono progettate per operare in modo furtivo, Backdoor.Orcus.RA è concepita per evitare il rilevamento mimetizzandosi con i processi di sistema legittimi, nascondendo i propri file e limitando al minimo i sintomi visibili che potrebbero allertare l'utente della sua presenza.
Come solitamente si installa sui computer
Le minacce backdoor come questa raramente vengono installate direttamente dalla vittima. Piuttosto, vengono generalmente diffuse tramite mezzi ingannevoli come allegati email dannosi, download di software in bundle, applicazioni crackate o piratate, falsi aggiornamenti software o link a siti web compromessi. In molti casi, la backdoor viene introdotta nel sistema da un altro malware, come un trojan, un worm o un downloader dannoso, che prima penetra nel computer e poi installa silenziosamente il componente backdoor. Gli utenti che scaricano software da fonti non ufficiali o cliccano su link e allegati non richiesti corrono un rischio maggiore di incorrere in questo tipo di infezione.
Rischi per l’utente
La presenza di Backdoor.Orcus.RA su un computer può comportare gravi conseguenze. Poiché l'attaccante ottiene di fatto il controllo remoto della macchina, informazioni sensibili come password, dati bancari, file personali e cronologia di navigazione possono essere rubate o esposte. La backdoor può anche essere utilizzata come punto di partenza per ulteriori attacchi, tra cui l'installazione di malware aggiuntivo, la partecipazione a botnet o la diffusione di ransomware. In alcuni casi, il sistema compromesso può essere utilizzato per attaccare altri computer o reti, rendendo la vittima un partecipante inconsapevole a operazioni di criminalità informatica di più ampia portata.
Segni di infezione
Poiché le backdoor sono progettate per operare in modo furtivo, le infezioni possono essere difficili da individuare. Tuttavia, gli utenti potrebbero notare segnali di allarme come attività di rete insolite, rallentamenti inspiegabili delle prestazioni del sistema, programmi che si aprono o si chiudono senza l'intervento dell'utente, processi sconosciuti in esecuzione in background, software di sicurezza disabilitato inaspettatamente o un aumento del consumo di dati. Ognuno di questi sintomi, soprattutto se combinati, può indicare la presenza di una minaccia nascosta come Backdoor.Orcus.RA.
Come rimanere protetti
Per ridurre il rischio di infezioni da backdoor, gli utenti dovrebbero evitare di scaricare software da fonti non attendibili o non ufficiali, astenersi dall'aprire allegati o link di posta elettronica provenienti da mittenti sconosciuti e mantenere aggiornati il sistema operativo e le applicazioni installate con le patch di sicurezza più recenti. L'utilizzo di strumenti antimalware affidabili per scansionare regolarmente il sistema, l'attivazione dei firewall e la cautela durante la navigazione su siti web sconosciuti possono inoltre contribuire a impedire che backdoor come Backdoor.Orcus.RA si insinuino nel computer.
Rapporto di analisi
Informazione Generale
| Cognome: | Backdoor.Orcus.RA |
|---|---|
| Stato della firma: | No Signature |
Campioni noti
Campioni noti
Questa sezione elenca altri campioni di file che si ritiene siano associati a questa famiglia.|
MD5:
f5620301a852f67580b5619de61b22c3
SHA1:
b8fdbe22dc5469e8fb3ade4e67a1b6f868085f83
SHA256:
3607E07B19E169EA6DBAAEA3EB94081DDE52EE81ABBA98D6C33F2648506F9341
Dimensione del file:
197.63 KB.197632 byte
|
Attributi di Windows Portable Executable
- File doesn't have "Rich" header
- File doesn't have exports table
- File doesn't have relocations information
- File doesn't have security information
- File is .NET application
- File is 64-bit executable
- File is either console or GUI application
- File is GUI application (IMAGE_SUBSYSTEM_WINDOWS_GUI)
- File is not packed
- IMAGE_FILE_DLL is not set inside PE header (Executable)
Mostra altro
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
Icone dei file
Icone dei file
Questa sezione mostra le risorse delle icone trovate all'interno dei campioni della famiglia. Il malware spesso replica le icone comunemente associate ai software legittimi per indurre gli utenti a credere che il malware sia sicuro.
Informazioni sulla versione di Windows PE
Informazioni sulla versione di Windows PE
Questa sezione mostra i valori e gli attributi impostati nella struttura dati delle informazioni sulla versione dei file di Windows per i campioni di questa famiglia. Per ingannare gli utenti, gli autori di malware spesso aggiungono informazioni di versione false che imitano software legittimi.| Nome | Valore |
|---|---|
| Assembly Version | 0.0.0.0 |
| File Version | 0.0.0.0 |
| Internal Name | Yoga Shooting Beta.exe |
| Original Filename | Yoga Shooting Beta.exe |
| Product Version | 0.0.0.0 |
Caratteristiche dei file
- .NET
- HighEntropy
- x64
Informazioni sul blocco
Informazioni sul blocco
Durante l'analisi, EnigmaSoft suddivide i campioni di file in blocchi logici per la classificazione e il confronto con altri campioni. I blocchi possono essere utilizzati per generare regole di rilevamento del malware e per raggruppare i campioni di file in famiglie in base al codice sorgente condiviso, alla funzionalità e ad altri attributi e caratteristiche distintive. Questa sezione elenca un riepilogo dei dati dei blocchi, nonché la loro classificazione da parte di EnigmaSoft. Viene inoltre visualizzata una rappresentazione grafica dei dati dei blocchi, ove disponibile.| Blocchi totali: | 233 |
|---|---|
| Blocchi potenzialmente dannosi: | 7 |
| Blocchi consentiti: | 45 |
| Blocchi sconosciuti: | 181 |
Mappa visiva
? - Blocco sconosciuto
x - Blocco potenzialmente dannoso
Utilizzo delle API di Windows
Utilizzo delle API di Windows
Questa sezione elenca le chiamate API di Windows utilizzate dagli esempi di questa famiglia. L'analisi dell'utilizzo delle API di Windows è uno strumento prezioso che può aiutare a identificare attività dannose, come keylogging, escalation dei privilegi di sicurezza, crittografia dei dati, esfiltrazione di dati, interferenza con software antivirus e manipolazione delle richieste di rete.| Categoria | API |
|---|---|
| Syscall Use |
Mostra altro
|
| User Data Access |
|
| Anti Debug |
|