Adware.Hotbar
Cartão de pontuação de ameaças
EnigmaSoft Threat Scorecard
Os EnigmaSoft Threat Scorecards são relatórios de avaliação para diferentes ameaças de malware que foram coletadas e analisadas por nossa equipe de pesquisa. Os Scorecards de Ameaças da EnigmaSoft avaliam e classificam as ameaças usando várias métricas, incluindo fatores de risco reais e potenciais, tendências, frequência, prevalência e persistência. Os Scorecards de Ameaças da EnigmaSoft são atualizados regularmente com base em nossos dados e métricas de pesquisa e são úteis para uma ampla gama de usuários de computador, desde usuários finais que buscam soluções para remover malware de seus sistemas até especialistas em segurança que analisam ameaças.
Os Scorecards de Ameaças da EnigmaSoft exibem uma variedade de informações úteis, incluindo:
Classificação de Popularidade: A classificação de uma ameaça específica no Banco de Dados de Ameaças da EnigmaSoft.
Nível de gravidade: O nível de gravidade determinado de um objeto, representado numericamente, com base em nosso processo de modelagem de risco e pesquisa, conforme explicado em nossos Critérios de Avaliação de Ameaças .
Computadores infectados: O número de casos confirmados e suspeitos de uma determinada ameaça detectada em computadores infectados conforme relatado pelo SpyHunter.
Consulte também Critérios de Avaliação de Ameaças .
| Classificação de popularidade: | 16,814 |
| Nível da Ameaça: | 20 % (Normal) |
| Computadores infectados: | 2,268 |
| Visto pela Primeira Vez: | July 24, 2009 |
| Visto pela Última Vez: | October 19, 2026 |
| SO (s) Afetados: | Windows |
O Adware.Hotbar (também conhecido como W32.Adware.Hotbar) é uma forma simples de adware, que acrescenta capas gráficas no Internet Explorer, no Outlook da Microsoft e nas barras de ferramentas do Outlook Express, para obter a confiança do usuário. O Adware.Hotbar envia anúncios específicos para usuários específicos, dependendo dos termos de busca que foram digitados na falsa barra de ferramentas.
Índice
Outros Nomes
15 fornecedores de segurança sinalizaram este arquivo como malicioso.
| Fornecedor de antivírus | Detecção |
|---|---|
| Fortinet | W32/SPNR.0BCP13!tr |
| AntiVir | Adware/Hotbar.A.1221 |
| McAfee | Artemis!A92F3018CC2C |
| AntiVir | Adware/Agent.274944.3 |
| AntiVir | Adware/Hotbar.A.25 |
| BitDefender | Gen:Adware.Heur.Um1@RCcgnZk |
| Symantec | Adware.ADH |
| McAfee | Artemis!D992252ABECC |
| AhnLab-V3 | Win-Adware/ToolBar.HotBar.472368.C |
| AntiVir | ADSPY/Hotbar.427368 |
| BitDefender | Application.Generic.286616 |
| McAfee | Artemis!7125C71F4984 |
| AVG | Generic4.ALIR |
| AhnLab-V3 | Win-Adware/ToolBar.Hotbar.472368 |
| AntiVir | ADSPY/Hotbar.CY.2 |
SpyHunter detecta e remove Adware.Hotbar
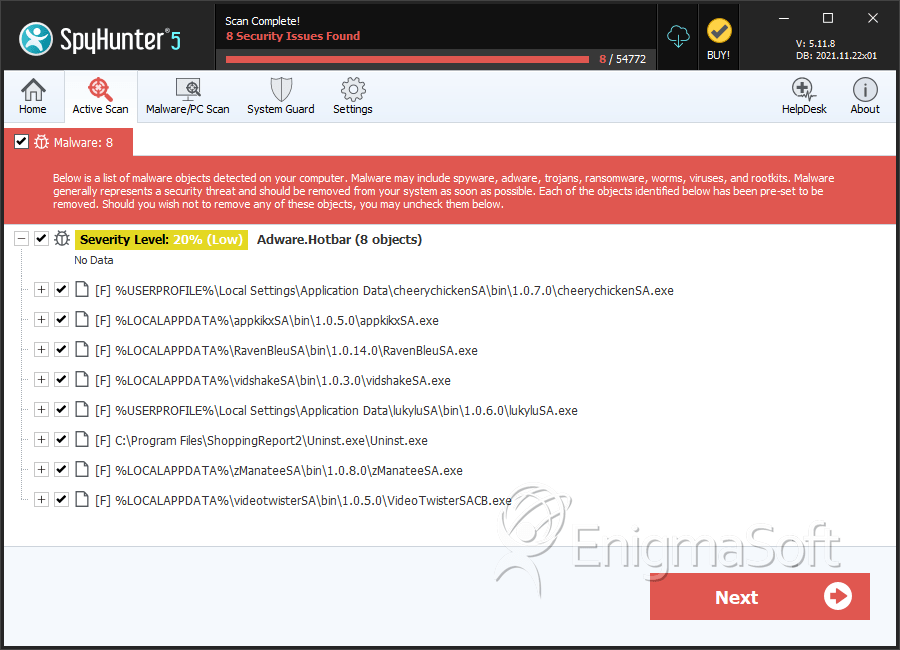
Detalhes Sobre os Arquivos do Sistema
| # | Nome do arquivo | MD5 |
Detecções
Detecções: O número de casos confirmados e suspeitos de uma determinada ameaça detectada nos computadores infectados conforme relatado pelo SpyHunter.
|
|---|---|---|---|
| 1. | FREEzeFrogSA.exe | 244005eb6e54efe3833f38d25c5be2e5 | 59 |
| 2. | vidshakeSA.exe | 68195663c8c175e0d8000ad0beebf581 | 54 |
| 3. | zManateeSA.exe | e302e22f2207e4c6aeb1c15a86001732 | 24 |
| 4. | VooMuuSA.exe | 8aada0afb11dab5cc771ecd8dea62d6b | 24 |
| 5. | VideoTwisterSACB.exe | 24305f098ddc36a74bbe3f2f78b179a3 | 21 |
| 6. | blueturtlegamesSA.exe | 12dd61cfc30222cfd2a184888a7ac2eb | 18 |
| 7. | snappydeeSA.exe | 01fdafb26eebc4b5a87459f160f6c507 | 17 |
| 8. | RavenBleuSA.exe | a92f3018cc2cacd28e0fc2a242d6b2c6 | 13 |
| 9. | cheerychickenSA.exe | c0aaba23a297ec9b69a4e97429df9c48 | 9 |
| 10. | appkikxSA.exe | 2d5b1b6b1700fcbaa54ec2a832db0a46 | 8 |
| 11. | ZeeDipSA.exe | 1a61860cc93e32fe35c1d2576c7a6f65 | 7 |
| 12. | SeekmoSA.exe | c63289dca87eff0be0edf537fc2163cc | 6 |
| 13. | GamesLeapSACB.exe | 84e2e1e838a9241a38f0281a677e87c0 | 6 |
| 14. | KangoBoxSA.exe | 51429f3c8630d11a405bcf34696e2294 | 5 |
| 15. | ClickPotatoLiteSA.exe | 677fe7fe101460a2acf62ceb400245ed | 3 |
| 16. | BlueTurtleGamesSACB.exe | 22f2a3ef9f8083e0b697aae6fb73ca61 | 2 |
| 17. | MossySkySA.exe | 674df9308a749b68fb403334816e4e3d | 2 |
| 18. | lukyluSA.exe | d42881537b6dc0b706fb0bbe112cb745 | 2 |
| 19. | LhootSA.exe | 63aa4c4388a3d3b979f6214435a82f9b | 2 |
| 20. | CheeryChickenSACB.exe | fdc8f05190b57abedc02990ef1d7e4f0 | 2 |
| 21. | HBLiteSA.exe | d992252abecc6df326aefb2d69ae7375 | 2 |
| 22. | _te1AD.exe | a9cb620e4374c4e19b629ccb3d9c0432 | 1 |
| 23. | seeqdoSA.exe | 3de5cfdb1f3d3becf987bbfe04dc5089 | 1 |
| 24. | VidShakeSACB.exe | c66ed83993d3c94921d805a252a19c16 | 1 |
| 25. | Weather.exe | 646e21f22e9c2c7eb0f8c60b4dc845ef | 1 |
| 26. | Srv.exe | 7125c71f4984f8563c3fd3bc6b78bfdd | 1 |
Relatório de análise
Informação geral
| Nome de família: | Adware.Hotbar |
|---|---|
| Embaladores: | UPX |
| Status da assinatura: | Self Signed |
Amostras conhecidas
Amostras conhecidas
Esta seção lista outras amostras de arquivos que se acredita estarem associadas a esta família.|
MD5:
27121cde4a66a393196a4cec3dc32938
SHA1:
4ee1c74ad1bd1b259c8a1d297dbe32280b8c7b72
SHA256:
1542EC25BA9CFA80EC060E2B029FA34826C4E829043F5682D1916EB85543A0AD
Tamanho do Arquivo:
172.68 KB.172680 bytes
|
Atributos do executável portátil do Windows
- File doesn't have "Rich" header
- File doesn't have debug information
- File doesn't have exports table
- File doesn't have relocations information
- File doesn't have security information
- File has been packed
- File is 32-bit executable
- File is either console or GUI application
- File is GUI application (IMAGE_SUBSYSTEM_WINDOWS_GUI)
- File is Native application (NOT .NET application)
Mostrar mais
- IMAGE_FILE_DLL is not set inside PE header (Executable)
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
Ícones de arquivo
Ícones de arquivo
Esta seção exibe os recursos de ícones encontrados nas amostras da família. O malware frequentemente replica ícones comumente associados a softwares legítimos para enganar os usuários e fazê-los acreditar que o malware é seguro.


Assinaturas digitais
Assinaturas digitais
Esta seção lista as assinaturas digitais anexadas às amostras desta família. Ao analisar e verificar assinaturas digitais, é importante confirmar se a autoridade raiz da assinatura é uma entidade conhecida e confiável e se o status da assinatura é válido. Malwares frequentemente são assinados com assinaturas digitais "autoassinadas" não confiáveis (que podem ser facilmente criadas por um autor de malware sem qualquer verificação). Malwares também podem ser assinados por assinaturas legítimas com status inválido e por assinaturas de autoridades raiz questionáveis com nomes de "assinante" falsos ou enganosos.| Signatário | Raiz | Status |
|---|---|---|
| LI Impact | VeriSign Class 3 Code Signing 2010 CA | Self Signed |
Informações do bloco
Informações do bloco
Durante a análise, o EnigmaSoft divide as amostras de arquivos em blocos lógicos para classificação e comparação com outras amostras. Os blocos podem ser usados para gerar regras de detecção de malware e para agrupar amostras de arquivos em famílias com base no código-fonte compartilhado, funcionalidade e outros atributos e características distintivas. Esta seção apresenta um resumo desses dados de bloco, bem como sua classificação pelo EnigmaSoft. Uma representação visual dos dados de bloco também é exibida, quando disponível.| Total de blocos: | 521 |
|---|---|
| Blocos potencialmente maliciosos: | 60 |
| Blocos permitidos: | 461 |
| Blocos desconhecidos: | 0 |
Mapa visual
? - Bloco Desconhecido
x - Bloco Potencialmente Malicioso
Arquivos modificados
Arquivos modificados
Esta seção lista os arquivos que foram criados, modificados, movidos e/ou excluídos por amostras desta família. A atividade do sistema de arquivos pode fornecer informações valiosas sobre como o malware funciona no sistema operacional.| Arquivo | Atributos |
|---|---|
| c:\users\user\appdata\local\microsoft\windows\usrclass.dat{dba6b5ef-640a-11ed-9bcb-f677369d361c}.txr.1.regtrans-ms | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\users\user\appdata\local\microsoft\windows\usrclass.dat{dba6b5ef-640a-11ed-9bcb-f677369d361c}.txr.2.regtrans-ms | Generic Read,Write Data,Write Attributes,Write extended,Append data |
| c:\users\user\appdata\local\temp\.tm3a90.tmp | Generic Write,Read Attributes |
Utilização da API do Windows
Utilização da API do Windows
Esta seção lista as chamadas da API do Windows usadas pelos exemplos desta família. A análise do uso da API do Windows é uma ferramenta valiosa que pode ajudar a identificar atividades maliciosas, como registro de teclas digitadas (keylogging), escalonamento de privilégios de segurança, criptografia de dados, exfiltração de dados, interferência com software antivírus e manipulação de solicitações de rede.| Categoria | API |
|---|---|
| Anti Debug |
|
| User Data Access |
|
| Network Urlomon |
|