System hijack!
Cartão de pontuação de ameaças
EnigmaSoft Threat Scorecard
Os EnigmaSoft Threat Scorecards são relatórios de avaliação para diferentes ameaças de malware que foram coletadas e analisadas por nossa equipe de pesquisa. Os Scorecards de Ameaças da EnigmaSoft avaliam e classificam as ameaças usando várias métricas, incluindo fatores de risco reais e potenciais, tendências, frequência, prevalência e persistência. Os Scorecards de Ameaças da EnigmaSoft são atualizados regularmente com base em nossos dados e métricas de pesquisa e são úteis para uma ampla gama de usuários de computador, desde usuários finais que buscam soluções para remover malware de seus sistemas até especialistas em segurança que analisam ameaças.
Os Scorecards de Ameaças da EnigmaSoft exibem uma variedade de informações úteis, incluindo:
Classificação de Popularidade: A classificação de uma ameaça específica no Banco de Dados de Ameaças da EnigmaSoft.
Nível de gravidade: O nível de gravidade determinado de um objeto, representado numericamente, com base em nosso processo de modelagem de risco e pesquisa, conforme explicado em nossos Critérios de Avaliação de Ameaças .
Computadores infectados: O número de casos confirmados e suspeitos de uma determinada ameaça detectada em computadores infectados conforme relatado pelo SpyHunter.
Consulte também Critérios de Avaliação de Ameaças .
| Nível da Ameaça: | 90 % (Alto) |
| Computadores infectados: | 0 |
| Visto pela Primeira Vez: | July 24, 2009 |
| SO (s) Afetados: | Windows |
O 'System hijack!' é uma falsa mensagem de aviso popup, que é exibida em uma máquina que já está infectada por um rogueware chamado XP Antispyware 2010 . O 'System hijack!' aparece na barra de tarefas do Windows e exibe uma mensagem dizendo que o sistema está infectado e que precisa ser consertado por esse rogueware. Caso ele seja exibido no seu PC, não acredite no falso aviso popup do 'System hijack!' e realize uma varredura no seu PC, em busca de malwares.
Índice
Outros Nomes
15 fornecedores de segurança sinalizaram este arquivo como malicioso.
| Fornecedor de antivírus | Detecção |
|---|---|
| Sunbelt | BehavesLike.Win32.Malware (v) |
| Sophos | Sus/Behav-1021 |
| Panda | Trj/CI.A |
| McAfee-GW-Edition | Heuristic.BehavesLike.Win32.Downloader.A |
| McAfee | Suspect-02!51FDB6F5CFD6 |
| BitDefender | Generic.Malware.SFMg.6A9CD88F |
| TrendMicro | TROJ_DNSCHANG.GH |
| Symantec | Trojan.Zlob |
| Sophos | Mal/Generic-A |
| Panda | Trj/DNSChanger.NY |
| NOD32 | Win32/TrojanDownloader.Agent.OAW |
| McAfee-GW-Edition | Trojan.Spy.Agent.dcp.1 |
| McAfee | FakeAlert-D.dldr |
| Ikarus | Trojan.Win32.DNSChanger |
| Fortinet | Heuri.D!tr.dldr |
SpyHunter detecta e remove System hijack!
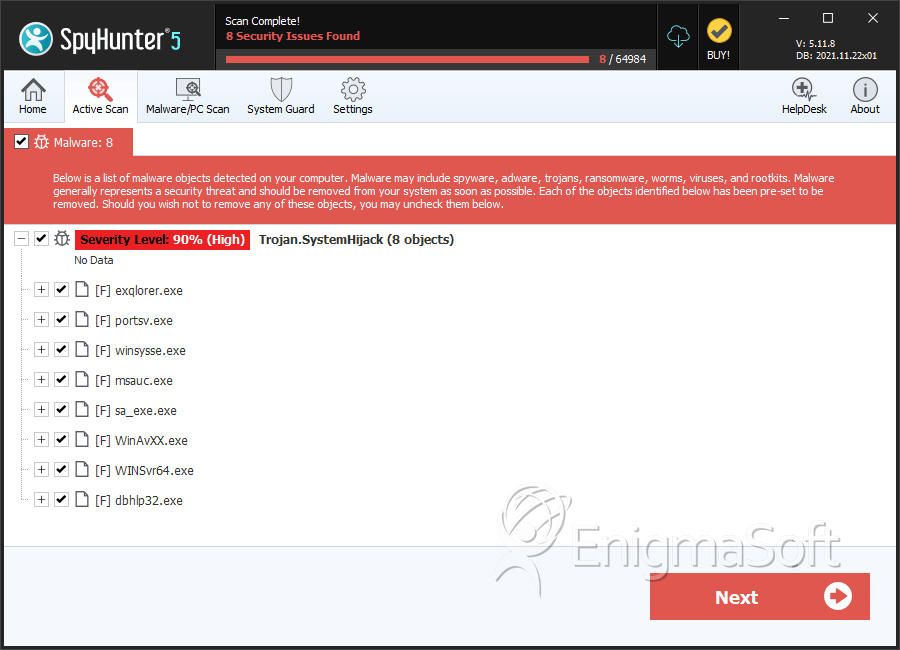
Detalhes Sobre os Arquivos do Sistema
| # | Nome do arquivo | MD5 |
Detecções
Detecções: O número de casos confirmados e suspeitos de uma determinada ameaça detectada nos computadores infectados conforme relatado pelo SpyHunter.
|
|---|---|---|---|
| 1. | exqlorer.exe | 51fdb6f5cfd621e031f930588a49218d | 0 |
| 2. | portsv.exe | 1475039797dc40bd2d7f10ac7ac3187f | 0 |
| 3. | winsysse.exe | db5987e5705c595b8636297a0dbad864 | 0 |
| 4. | msauc.exe | 831f67dd7419482811737da8a2867423 | 0 |
| 5. | sa_exe.exe | 906a8b50c8b0be2a914fedbb10ce6d90 | 0 |
| 6. | WinAvXX.exe | 1ef1058dfb0a196270f3d3ac45d7afce | 0 |
| 7. | dbhlp32.exe | 0fee31a4d5a306f99e4c3200a5627868 | 0 |
| 8. | huifitc.exe | b51530cc316b1a0ce24f4f9627a0083e | 0 |
| 9. | anistio.exE | ee54bde18ce2aab9ffc6ca91ee0ab91c | 0 |
| 10. | WINSvr64.exe | 8f206fc7911654c972195236fe3855cf | 0 |
| 11. | regsv.exe | 28cfa16ce39187fbef8163e32dc52834 | 0 |
| 12. | netcomms.exe | 581e38c2dda4546ed6ce9fcc12b65e7e | 0 |
| 13. | nsysrunex.exe | 7df180908d31265bd158efa0c778b0f0 | 0 |
| 14. | daudi.exe | 5a6f0ca8e39dce64b366c220d01cce7d | 0 |
| 15. | mciservice.exe | 16452b5329a97431e62a26f1a298d005 | 0 |


