Backdoor.Orcus
Cartão de pontuação de ameaças
EnigmaSoft Threat Scorecard
Os EnigmaSoft Threat Scorecards são relatórios de avaliação para diferentes ameaças de malware que foram coletadas e analisadas por nossa equipe de pesquisa. Os Scorecards de Ameaças da EnigmaSoft avaliam e classificam as ameaças usando várias métricas, incluindo fatores de risco reais e potenciais, tendências, frequência, prevalência e persistência. Os Scorecards de Ameaças da EnigmaSoft são atualizados regularmente com base em nossos dados e métricas de pesquisa e são úteis para uma ampla gama de usuários de computador, desde usuários finais que buscam soluções para remover malware de seus sistemas até especialistas em segurança que analisam ameaças.
Os Scorecards de Ameaças da EnigmaSoft exibem uma variedade de informações úteis, incluindo:
Classificação de Popularidade: A classificação de uma ameaça específica no Banco de Dados de Ameaças da EnigmaSoft.
Nível de gravidade: O nível de gravidade determinado de um objeto, representado numericamente, com base em nosso processo de modelagem de risco e pesquisa, conforme explicado em nossos Critérios de Avaliação de Ameaças .
Computadores infectados: O número de casos confirmados e suspeitos de uma determinada ameaça detectada em computadores infectados conforme relatado pelo SpyHunter.
Consulte também Critérios de Avaliação de Ameaças .
| Classificação de popularidade: | 12,188 |
| Nível da Ameaça: | 60 % (Médio) |
| Computadores infectados: | 4,096 |
| Visto pela Primeira Vez: | July 6, 2016 |
| Visto pela Última Vez: | October 17, 2026 |
| SO (s) Afetados: | Windows |
O Backdoor.MoSucker (também conhecido como Backdoor.Orcus) é um Trojan genérico que os agentes de ameaças implantam nas máquinas dos usuários por meio de kits de exploração e e-mails de spam. O Trojan Backdoor.MoSucker possui os mesmos recursos que você pode encontrar em ferramentas de acesso remoto, tais como o TeamViewer e o LogMeIn, com funcionalidade adicional. O programa Backdoor.MoSucker pode ser usado por agentes de ameaças para matar, executar e modificar processos infectados no sistema. O Backdoor.MoSucker pode mover, renomear e excluir arquivos no disco local. Esse Trojan pode registrar a atividade do usuário e alterar a imagem de fundo da área de trabalho. Além disso, o malware pode ser instruído a mostrar caixas de mensagens, alterar dados e propriedades de hora, reiniciar o PC e modificar o Registro do Windows.
O Trojan do Backdoor.MoSucker é configurado para manter uma conexão constante com os seus servidores de 'Comando e Controle', desde que a máquina infectada esteja ligada. Os usuários comprometidos podem notar movimentos estranhos no seu cursor do mouse e uma entrada de teclado que não é consistente com seus comandos. O Backdoor.MoSucker pode restringir a capacidade do usuário de emitir comandos para o sistema comprometido e transformar o dispositivo em um proxy para a vantagem de um usuário remoto. As máquinas infectadas podem ser usadas para ocultar o tráfego de rede de agentes de ameaça e até mesmo executar ataques DDoS (Negação de Serviço Distribuída). É aconselhável remover o Trojan Backdoor.MoSucker no modo offline usando um scanner anti-malware confiável.
Nomes de detecção para o Backdoor.MoSucker pelos AVs:
BKDR_MOSUCK.A
BackDoor.Mosu
Backdoor.Generic.180860
Backdoor.Win32.MoSucker.dd!IK
Backdoor.Win32.Mocbot.bn
Heuristic.LooksLike.Win32.Spypro.B
Packer.Morphine.Gen (v)
TR/Crypt.Morphine.Gen
TrojWare.Win32.PkdMorphine.~AN
W32/Troj_Obfusc.Z.gen!Eldorado
Win-Trojan/Mosucker.75506
Win32:MoSucker-N [Trj]
Índice
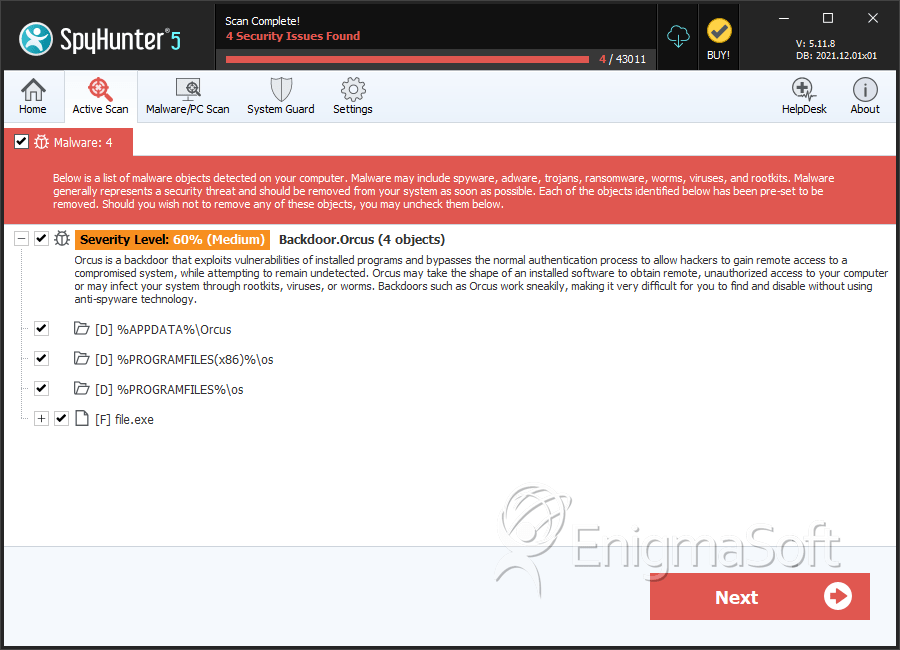
SpyHunter detecta e remove Backdoor.Orcus
Detalhes Sobre os Arquivos do Sistema
| # | Nome do arquivo | MD5 |
Detecções
Detecções: O número de casos confirmados e suspeitos de uma determinada ameaça detectada nos computadores infectados conforme relatado pelo SpyHunter.
|
|---|---|---|---|
| 1. | file.exe | 956098914ea294ef80ed87da2dae7eda | 0 |
Detalhes sobre o Registro
Diretórios
Backdoor.Orcus pode criar o seguinte diretório ou diretórios:
| %APPDATA%\Orcus |
| %PROGRAMFILES%\os |
| %PROGRAMFILES(x86)%\os |
Relatório de análise
Informação geral
| Nome de família: | Backdoor.Orcus |
|---|---|
| Status da assinatura: | No Signature |
Amostras conhecidas
Amostras conhecidas
Esta seção lista outras amostras de arquivos que se acredita estarem associadas a esta família.|
MD5:
82bb7f2ddf5178516c0024593f35d023
SHA1:
144e815d6ab2f26d085b2ec99c2ddeebc844ba0f
SHA256:
CB485BF43A0C082E3172D8F6DEEBA2777D602BEC91970D379E587D1C4C85EFB4
Tamanho do Arquivo:
2.62 MB.2619904 bytes
|
Atributos do executável portátil do Windows
- File doesn't have "Rich" header
- File doesn't have exports table
- File doesn't have security information
- File is .NET application
- File is 32-bit executable
- File is console application (IMAGE_SUBSYSTEM_WINDOWS_CUI)
- File is either console or GUI application
- File is not packed
- IMAGE_FILE_DLL is not set inside PE header (Executable)
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
Informações sobre a versão do Windows PE
Informações sobre a versão do Windows PE
Esta seção exibe os valores e atributos definidos na estrutura de dados de informações de versão de arquivos do Windows para amostras desta família. Para enganar os usuários, os agentes maliciosos frequentemente adicionam informações de versão falsas, imitando softwares legítimos.| Nome | Valor |
|---|---|
| Assembly Version | 1.0.0.0 |
| Company Name | CandideServer |
| File Description | CandideServer |
| File Version | 1.0.0.0 |
| Internal Name | CandideServer.dll |
| Original Filename | CandideServer.dll |
| Product Name | CandideServer |
| Product Version | 1.0.0 |
Características do arquivo
- .NET
- dll
- x86
Informações do bloco
Informações do bloco
Durante a análise, o EnigmaSoft divide as amostras de arquivos em blocos lógicos para classificação e comparação com outras amostras. Os blocos podem ser usados para gerar regras de detecção de malware e para agrupar amostras de arquivos em famílias com base no código-fonte compartilhado, funcionalidade e outros atributos e características distintivas. Esta seção apresenta um resumo desses dados de bloco, bem como sua classificação pelo EnigmaSoft. Uma representação visual dos dados de bloco também é exibida, quando disponível.| Total de blocos: | 6,145 |
|---|---|
| Blocos potencialmente maliciosos: | 36 |
| Blocos permitidos: | 1,433 |
| Blocos desconhecidos: | 4,676 |
Mapa visual
? - Bloco Desconhecido
x - Bloco Potencialmente Malicioso
Utilização da API do Windows
Utilização da API do Windows
Esta seção lista as chamadas da API do Windows usadas pelos exemplos desta família. A análise do uso da API do Windows é uma ferramenta valiosa que pode ajudar a identificar atividades maliciosas, como registro de teclas digitadas (keylogging), escalonamento de privilégios de segurança, criptografia de dados, exfiltração de dados, interferência com software antivírus e manipulação de solicitações de rede.| Categoria | API |
|---|---|
| Syscall Use |
Mostrar mais
|